İzmir'de sızma testi arayan şirketler için Secunnix; limanlara ve lojistik firmalarına, Aliağa'daki petrokimya ve enerji tesislerine, serbest bölgedeki ihracatçılara, otellere ve organize sanayi bölgelerindeki üreticilere web, mobil, iç ve dış ağ, kablosuz ağ ve endüstriyel sistem sızma testi hizmeti veriyor. Sızma testi; sistemlerinizdeki güvenlik açıklarını gerçek bir saldırganın yöntemleriyle bulan, ne kadar ilerlenebildiğini kanıtlarıyla gösteren ve nasıl kapatılacağını anlatan bağımsız bir değerlendirmedir. Ege'nin ticaret ve sanayi merkezi olan İzmir'de bu test, hem üretimi ve sevkiyatı durdurabilecek saldırılara karşı hazırlığın hem de KVKK, ISO 27001 ve Siber Güvenlik Kanunu gibi düzenlemelere uyumun temel adımıdır. 15 yılı aşkın deneyimimiz ve 200'den fazla tamamlanan projemizle testlerimizi OWASP, PTES, NIST ve TS 13638 uyumlu yöntemlerle yürütüyoruz. Bu rehberde İzmir'deki şirketlerin karşı karşıya olduğu riskleri, endüstriyel sistemlerin nasıl güvenle test edildiğini ve Secunnix ile sürecin nasıl işlediğini anlatıyoruz.
İzmir'de sızma testi ihtiyacını ne belirliyor?
İzmir'in ekonomisi; liman, ağır sanayi, ihracat ve turizmin aynı şehirde yan yana bulunduğu çok katmanlı bir yapıdır. Bu çeşitlilik, sızma testinde de tek tip bir kapsam yerine şirketin hangi halkada durduğuna göre plan yapmayı gerektirir.
Liman ve lojistik: Alsancak Limanı ve Aliağa'daki liman tesisleri, Ege'nin ihracat ve ithalat trafiğinin önemli bir kısmını taşır. Konteyner takip sistemleri, gümrük entegrasyonları ve nakliye firmalarının yazılımları birbirine bağlı bir zincir oluşturur.
Petrokimya ve enerji: Aliağa; rafineri, petrokimya, enerji santralleri ve demir çelik tesisleriyle Türkiye'nin en önemli ağır sanayi bölgelerinden biridir. Bu tesislerde bir siber saldırının sonucu veri kaybı değil, üretim durması ve iş güvenliği riskidir.
Serbest bölge ve ihracat: Gaziemir'deki Ege Serbest Bölgesi ve şehrin geniş ihracatçı tabanı, yabancı alıcılara ürün ve hizmet veren şirketlerden oluşur. Bu şirketlerin önemli bir kısmı, yurt dışındaki müşterilerinin güvenlik denetimlerinden geçmek zorundadır.
Organize sanayi: Çiğli'deki Atatürk OSB, Kemalpaşa ve Torbalı'daki sanayi bölgeleri; gıda, kimya, makine, elektrik ekipmanları ve plastik üretiminin merkezleridir.
Turizm: Çeşme, Urla ve Dikili gibi tatil bölgelerindeki oteller, butik konaklama işletmeleri ve tur operatörleri, sezon boyunca on binlerce misafirin kişisel ve kart verisini işler.
Teknoloji ve Ar-Ge: Urla'daki İzmir Teknoloji Geliştirme Bölgesi ve şehirdeki üniversitelerin teknoparkları, yazılım ve mühendislik şirketlerine ev sahipliği yapar.
İzmir'de Secunnix ile sızma testi
Secunnix, Ankara Cyberpark merkezli bir siber güvenlik firmasıdır ve İzmir dahil Türkiye genelindeki şirketlere hizmet verir. İzmir'deki şirketlere sunduğumuz sızma testi hizmetinin kapsamı şöyledir:
Test türleri: Web uygulamaları ve API'ler, mobil uygulamalar, iç ve dış ağ, kablosuz ağ, SCADA ve endüstriyel kontrol sistemleri, ödeme altyapıları ve gömülü sistemler
Yöntem: OWASP, PTES, NIST ve TS 13638 uyumlu; otomatik taramayla yetinmeyen, her kritik bulgunun uzman tarafından elle doğrulandığı testler
Rapor: CVSS puanlı bulgular, yönetim için yönetici özeti, teknik ekip için ayrıntılı bulgular ve düzeltme önerileri; ISO 27001, KVKK ve müşteri denetimlerinde kullanılabilecek biçimde
Doğrulama: Kapatılan açıklar için yeniden test (retest) ve sonuç toplantısı
Çalışma biçimi: Dış ağ, web ve mobil testleri uzaktan; iç ağ, kablosuz ağ ve endüstriyel sistem incelemeleri İzmir'deki tesislerinizde planlı olarak yerinde ya da ağınıza yerleştirilen güvenli bir test cihazıyla
Her projeye ücretsiz bir ön görüşmeyle başlıyoruz. Tesislerinizi, sistemlerinizi ve beklentinizi dinleyip size özel kapsam ve teklif hazırlıyoruz. Ön görüşme için iletişim sayfamızdan yazabilir veya 0850 304 57 61 numaralı hattımızı arayabilirsiniz.
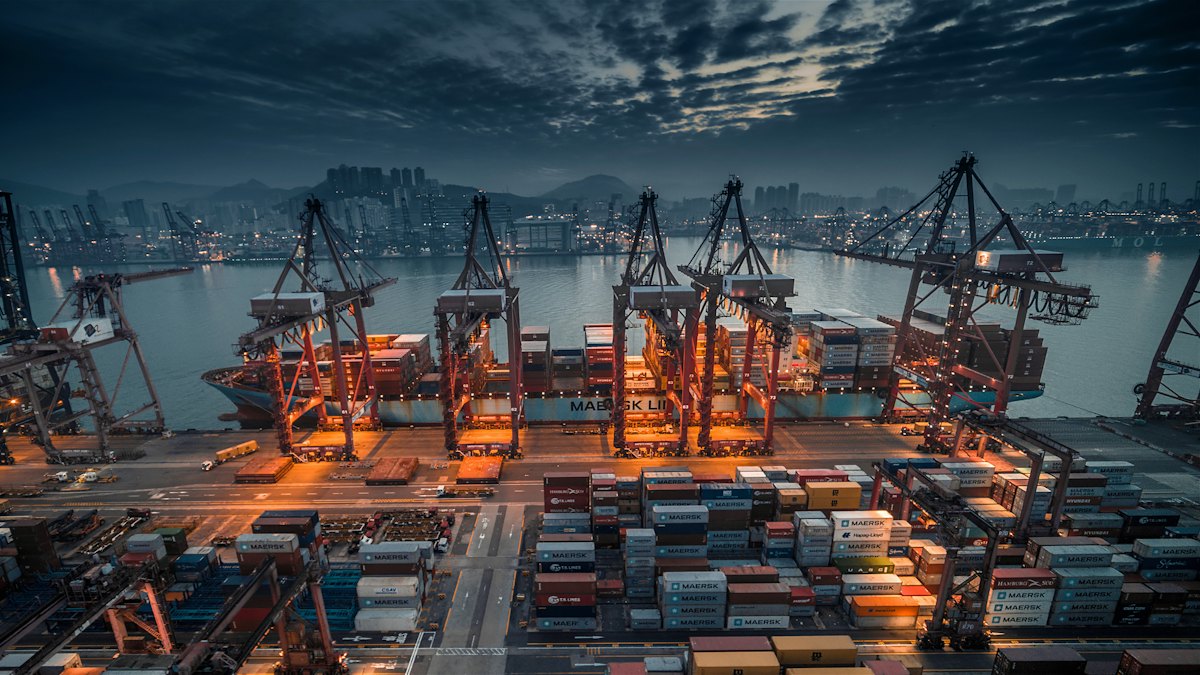
İzmir'in sektörleri ve tipik saldırı senaryoları
Liman, gümrük ve lojistik
Liman ve lojistik şirketlerinde saldırganın iki temel hedefi vardır: operasyonu durdurup fidye istemek ya da yük ve gümrük bilgilerini manipüle ederek kaçakçılık veya dolandırıcılık yapmak. Dünyada büyük liman ve denizcilik şirketlerinin yaşadığı fidye yazılımı saldırıları, tek bir ihlalin küresel sevkiyatları günlerce aksatabileceğini gösterdi.
İzmir'deki liman ve lojistik firmalarında test ettiğimiz başlıca alanlar:
Konteyner ve yük takip sistemleri, müşteri ve acente portalları
Gümrük ve iş ortağı sistemleriyle kurulan entegrasyonlar ve API'ler
Liman sahasındaki kablosuz ağlar, el terminalleri ve vinç ya da kapı otomasyonuyla bağlantılı sistemler
Nakliye firmalarının uzaktan erişim yöntemleri
Fidye yazılımına karşı yedekleme ve kurtarma altyapısı
Petrokimya, rafineri ve enerji tesisleri
Aliağa'daki ağır sanayi tesislerinde iki ayrı dünya vardır: ofis ağı (BT) ve üretimi yöneten endüstriyel kontrol sistemleri (OT). Saldırıların büyük çoğunluğu ofis ağından başlar; asıl tehlike, saldırganın buradan üretim ağına geçebilmesidir. Bu tesislerde sızma testinin temel sorusu şudur: Bir çalışanın e-postasına gelen zararlı bir ek, üretim hattını kontrol eden sistemlere kadar ulaşabilir mi?
Endüstriyel tesislerde odaklandığımız alanlar:
Ofis ağı ile üretim ağı arasındaki ayrım ve aradaki geçiş noktaları (güvenlik duvarları, atlama sunucuları)
Mühendislik istasyonları ve geçmiş veri sunucularının (historian) erişilebilirliği
Tedarikçilerin ve sistem entegratörlerinin uzaktan bakım bağlantıları
Güncellenemeyen eski işletim sistemleri ve bunların ağdaki konumu
Kritik altyapı mevzuatı kapsamındaki tedbirlerin teknik olarak uygulanıp uygulanmadığı
Bu tesislerde testin nasıl güvenle yapıldığını aşağıda ayrı bir bölümde anlatıyoruz.
Serbest bölge ve ihracatçı şirketler
Ege Serbest Bölgesi'ndeki ve şehir genelindeki ihracatçı şirketler, yabancı müşterilerinin ürün kalitesinin yanında bilgi güvenliği konusunda da beklentileriyle karşılaşıyor. Büyük alıcılar tedarikçilerine güvenlik soru formları gönderiyor, ISO 27001 belgesi ya da bağımsız sızma testi raporu istiyor. Elektronik, otomotiv ve havacılık parçası üreten şirketlerde müşterinin tasarım dosyalarını ve teknik çizimlerini korumak, sözleşmenin bir parçası haline geliyor.
İhracatçı şirketlerde sızma testi çoğunlukla şu alanlara odaklanır:
Müşteri tasarım ve teknik dosyalarının saklandığı sistemler
ERP ve sipariş yönetim sistemlerine dışarıdan erişim
E-posta güvenliği ve sahte fatura dolandırıcılığına karşı süreçler
Müşterilerle dosya paylaşımında kullanılan platformlar
Organize sanayi bölgeleri
Atatürk OSB, Kemalpaşa OSB ve Torbalı'daki sanayi tesislerinde üretim ve ofis sistemleri giderek birbirine daha bağlı hale geliyor. Üretim planlama yazılımları, makinelerden veri toplayan sistemler ve uzaktan izleme panelleri verimliliği artırırken saldırı yüzeyini de genişletiyor. Gıda üreticilerinde soğuk zincir izleme sistemleri, kimya tesislerinde süreç kontrol sistemleri ayrıca önem taşıyor.
Turizm ve konaklama
Çeşme, Urla, Seferihisar ve Dikili'deki oteller ve tatil köyleri için sezon, yılın en yoğun ve en riskli dönemidir. Otel yönetim sistemleri (PMS), çevrim içi rezervasyon motorları, kanal yöneticileri, misafir kablosuz ağları ve ödeme noktaları bu sektörde öncelikli test alanlarıdır. Misafirlerin kart bilgileri PCI DSS, kimlik bilgileri ise KVKK kapsamındadır; Avrupa Birliği vatandaşı misafirlerin verileri söz konusu olduğunda AB'nin veri koruma düzenlemesi de gündeme gelebilir.
Otellerde en sık karşılaştığımız risk, misafir kablosuz ağının otel yönetim sistemlerinden yeterince ayrılmamasıdır. Bir misafirin odasındaki bilgisayardan resepsiyon sistemlerine ulaşılabilmesi, ciddi bir veri ihlaline yol açabilir.
Belediyeler ve akıllı şehir sistemleri
İzmir'deki büyükşehir ve ilçe belediyeleri, ulaşım kartı sistemlerinden akıllı trafik yönetimine, su ve altyapı izleme sistemlerinden vatandaş başvuru portallarına kadar geniş bir dijital hizmet ağı işletir. Bu sistemler hem milyonlarca kişinin verisini barındırır hem de kesintiye uğradığında şehir hayatını doğrudan etkiler. Belediyelerde sızma testi; vatandaşa açık e-belediye portallarını, mobil uygulamaları, saha sensörlerinden veri toplayan sistemleri ve belediye iştiraklerinin altyapıyla kurduğu bağlantıları kapsamalıdır. Kamu kurumu niteliğindeki belediyeler için Bilgi ve İletişim Güvenliği Rehberi de doğrudan geçerlidir.
Sağlık kurumları
İzmir'deki büyük hastaneler, özel sağlık grupları ve sağlık turizmine hizmet veren klinikler, hasta bilgi sistemleri, laboratuvar ve görüntüleme sistemleri ile çevrim içi randevu platformlarını korumak zorundadır. Sağlık verisi KVKK'da özel nitelikli kişisel veridir ve ihlalinin sonuçları ağırdır.
Teknoloji ve yazılım şirketleri
Urla'daki teknoloji geliştirme bölgesinde ve şehirdeki teknoparklarda faaliyet gösteren yazılım şirketleri için bulut yapılandırma hataları, kod depolarında unutulan erişim anahtarları ve API yetkilendirme açıkları başlıca risklerdir. Kurumsal ve yabancı müşterilere ürün satan bu şirketler için bağımsız sızma testi raporu, satış sürecini hızlandıran bir güven belgesidir.
Şirketiniz hangi sektörde olursa olsun, test kapsamını bu senaryolara göre birlikte belirliyoruz. Önceliklerinizi ücretsiz ön görüşmede netleştirebiliriz.
Endüstriyel sistemlerde sızma testi nasıl güvenle yapılır?
Endüstriyel kontrol sistemleri, klasik bilgi sistemlerinden farklı davranır. Bir web sunucusunda zararsız olan bir tarama, eski bir PLC'yi veya kontrol cihazını kilitleyebilir. Bu yüzden Aliağa'daki petrokimya tesislerinde, OSB'lerdeki üretim hatlarında ve liman otomasyonlarında testi "üretimi asla durdurmayacak" şekilde planlıyoruz.
Yaklaşımımızın ana ilkeleri:
Önce dokümantasyon ve görüşme: Ağ mimarisi, kritik cihazlar ve bakım pencereleri tesis ekibiyle birlikte incelenir. Hangi sistemin hangi koşulda test edilebileceği yazılı olarak belirlenir.
Pasif dinleme ve envanter: Üretim ağındaki cihazlar aktif tarama yerine ağ trafiğinin pasif olarak dinlenmesiyle tespit edilir.
Sınırda test: Asıl test, ofis ağı ile üretim ağı arasındaki geçiş noktalarında yapılır. Ofis ağından üretim ağına bir yol bulunup bulunmadığı, saldırganın göreceği şekilde araştırılır.
Kontrollü doğrulama: Üretim ağında bulunan bir açığın kanıtı, yalnızca tesis ekibinin onayıyla ve mümkünse bakım döneminde ya da yedek bir sistem üzerinde doğrulanır.
Yapılandırma incelemesi: Güvenlik duvarı kuralları, uzaktan erişim yöntemleri ve kimlik doğrulama ayarları belgeler üzerinden de değerlendirilir.
Bu yaklaşım, uluslararası endüstriyel güvenlik standardı IEC 62443'ün bölgelere ayırma (zone) ve geçiş kanalları (conduit) mantığıyla da uyumludur. Sonuç raporunda bulgular, BT ve OT ekiplerinin ayrı ayrı uygulayabileceği şekilde gruplandırılır.
Tarım ve gıda ihracatında dijital riskler
İzmir ve çevresi; zeytin ve zeytinyağı, kuru meyve, sebze ve meyve, su ürünleri ve işlenmiş gıda ihracatında Türkiye'nin önde gelen bölgelerindendir. Bu sektörde dijitalleşme son yıllarda hızla arttı: Tarladan rafa izlenebilirlik sistemleri, soğuk hava depolarının uzaktan izlenmesi, laboratuvar analiz sonuçlarının dijital paylaşımı ve yabancı alıcılarla elektronik belge alışverişi artık günlük işin parçası.
Bu dijitalleşme, gıda ihracatçılarını daha önce düşünmedikleri risklerle karşı karşıya bırakıyor:
Sahte fatura ve banka hesabı değişikliği dolandırıcılığı: Saldırganlar ihracatçının veya alıcının e-posta hesabını ele geçirip yazışmaları izler, ödeme zamanı geldiğinde "banka hesabımız değişti" diyen sahte bir e-posta gönderir. Bu dolandırıcılık türü ihracat yapan şirketlerde ciddi kayıplara yol açar.
Soğuk zincir sistemlerine müdahale: İnternete bağlı sıcaklık izleme ve soğutma kontrol sistemleri, zayıf parolalar veya güncellenmemiş yazılımlar nedeniyle dışarıdan erişilebilir hale gelebilir.
İzlenebilirlik verisinin bütünlüğü: Parti, menşe ve analiz bilgilerinin değiştirilmesi, hem gıda güvenliği hem de ihracat belgeleri açısından ciddi sorunlar doğurur.
Alıcı denetimleri: Büyük perakende zincirlerine ürün veren ihracatçılardan, gıda güvenliği denetimlerinin yanında bilgi güvenliği kanıtı da istenmeye başlandı.
Gıda ihracatçıları için önerdiğimiz sızma testi kapsamı genellikle e-posta güvenliği ve kimlik doğrulama yapılandırmasını, ERP ve sipariş sistemlerine dışarıdan erişimi, soğuk zincir ve depo izleme sistemlerini ve izlenebilirlik platformlarını içerir. Sahte fatura dolandırıcılığına karşı teknik önlemlerin yanında ödeme talimatlarının telefonla doğrulanması gibi süreç önerilerini de rapora ekliyoruz.
Turizm işletmeleri için sezon öncesi güvenlik planı
İzmir kıyısındaki oteller, butik pansiyonlar ve tatil köyleri için siber güvenlik, sezonun yoğunluğu nedeniyle çoğu zaman ertelenen bir konu olur. Oysa saldırganlar tam da bu dönemi seçer: Personelin yoğun olduğu, yeni ve geçici çalışanların sisteme eklendiği, rezervasyon trafiğinin zirve yaptığı aylar en savunmasız dönemdir.
Turizm işletmelerine önerdiğimiz sezon öncesi plan şöyledir:
Sezon başlamadan iki ila üç ay önce test: Rezervasyon motoru, kanal yöneticisi entegrasyonları, otel yönetim sistemi, misafir kablosuz ağı ve ödeme noktaları test edilir.
Bulguların kapatılması: Kritik ve yüksek bulgular sezon açılmadan giderilir, yeniden testle doğrulanır.
Geçici personel için hazırlık: Sezonluk çalışanların hesaplarının nasıl açılıp kapatılacağı, hangi sistemlere erişeceği ve kısa bir farkındalık eğitimi planlanır.
Oltalama simülasyonu: Resepsiyon ve rezervasyon ekiplerine sahte rezervasyon, sahte acente ve sahte ödeme talebi senaryolarıyla kısa bir farkındalık testi yapılır.
Sezon sonu değerlendirmesi: Sezonluk hesapların kapatıldığı, geçici olarak açılan erişimlerin kaldırıldığı kontrol edilir.
Bu plan, sezon ortasında yaşanabilecek bir kart verisi ihlalinin veya fidye yazılımı saldırısının hem maddi hem itibar kaybını önlemeye yardımcı olur. Çevrim içi yorumların rezervasyonu doğrudan etkilediği turizmde, misafir verisinin sızdığı bir otelin itibarını toparlaması kolay değildir.
İzmir'deki şirketleri ilgilendiren düzenlemeler
Siber Güvenlik Kanunu ve kritik altyapılar
2025 yılında yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu, enerji, ulaşım, finans, sağlık ve haberleşme gibi kritik altyapı sektörlerinde siber güvenlik yükümlülüklerini ve denetim çerçevesini genişletmiştir. İzmir'deki liman, enerji ve petrokimya tesisleri bu sektörlerin doğrudan içindedir. Ayrıca Cumhurbaşkanlığı Dijital Dönüşüm Ofisi'nin Bilgi ve İletişim Güvenliği Rehberi, kritik altyapı işletmecileri için uygulanması gereken teknik tedbirleri ayrıntılı olarak tanımlar.
KVKK
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12. maddesi, kişisel veri işleyen her işletmeden uygun teknik ve idari tedbirleri almasını ister. Otellerden hastanelere, e-ticaret sitelerinden üreticilerin insan kaynakları sistemlerine kadar kişisel veri işleyen her şirket için sızma testi, alınan tedbirlerin en somut kanıtlarından biridir.
Denizcilik: IMO siber risk yönetimi
İzmir'deki armatörler, gemi işletmecileri ve denizcilik şirketleri için ayrı bir çerçeve daha vardır. Uluslararası Denizcilik Örgütü (IMO), 2021'den itibaren siber risklerin gemilerin emniyet yönetim sistemlerinde ele alınmasını beklemektedir. Bu, gemi üzerindeki ve karadaki ofislerdeki bilgi sistemlerinin, seyir ve iletişim sistemleriyle bağlantılarının ve uzaktan erişim yöntemlerinin risklerinin belirlenmesi ve yönetilmesi anlamına gelir. Liman devleti denetimlerinde ve klas kuruluşlarının değerlendirmelerinde bu konunun nasıl yönetildiği sorulabilir. Karadaki ofis ağının, filo yönetim sistemlerinin ve gemilerle veri alışverişi yapan uygulamaların sızma testi, bu risk yönetiminin somut bir kanıtıdır.
PCI DSS
Otel rezervasyon motorları, e-ticaret siteleri ve ödeme noktaları kart verisi işliyorsa PCI DSS kapsamına girer. Standart, iç ve dış sızma testlerinin yılda en az bir kez ve önemli değişikliklerden sonra yapılmasını ister.
ISO 27001 ve müşteri denetimleri
ISO 27001 belgeli şirketlerde teknik zafiyet yönetimi standardın kontrolleri arasındadır ve sızma testi raporu denetimlerde kanıt olarak sunulur. Yurt dışı müşterilerin tedarikçi denetimlerinde de aynı rapor en sık istenen belgedir.
İzmir'de yapılan sızma testi türleri
Dış ağ ve internete açık varlıklar
Web siteleri, e-posta sunucuları, VPN geçitleri, uzaktan erişim servisleri ve bulut kaynakları dışarıdan bir saldırgan gözüyle keşfedilip test edilir. Liman ve lojistik firmalarında iş ortaklarına açılan portallar, otellerde rezervasyon sistemleri bu testin önemli parçasıdır.
İç ağ ve Active Directory
Ağa girmiş bir saldırganın neler yapabileceği, yetkisini nasıl yükseltebileceği ve kritik sistemlere ulaşıp ulaşamayacağı test edilir. Fidye yazılımının bir tesis içinde nasıl yayılabileceğini en net bu test gösterir.
Web uygulaması ve API
Müşteri portalları, sipariş sistemleri, rezervasyon motorları ve API'ler; yetkilendirme, oturum yönetimi, veri doğrulama ve iş mantığı açısından incelenir.
Mobil uygulama
Müşteriye veya saha personeline yönelik mobil uygulamaların veri saklama, iletişim güvenliği ve API güvenliği test edilir.
Kablosuz ağ
Ofis, depo, liman sahası ve otel kablosuz ağlarının yapılandırması, misafir ağı ayrımı ve sahte erişim noktalarına karşı dayanıklılık yerinde değerlendirilir.
Endüstriyel sistem değerlendirmesi
Yukarıda anlattığımız güvenli yaklaşımla üretim ağı, kontrol sistemleri ve BT ile OT arasındaki geçişler incelenir.
Sosyal mühendislik
Personelin oltalama e-postalarına ve telefonla yapılan dolandırıcılık girişimlerine karşı tutumu ölçülür. Otel resepsiyonları ve lojistik operasyon ekipleri, sahte talimat ve sahte müşteri senaryolarıyla ayrıca ele alınır.
Olgunluk seviyesi yüksek şirketler için birden fazla yöntemi birleştiren Red Team operasyonları da planlayabiliyoruz.
Secunnix'te sızma testi süreci
Ücretsiz ön görüşme: Testin amacını, tesislerinizi, sistemlerinizi ve tabi olduğunuz düzenlemeleri dinliyoruz.
Kapsam ve teklif: Test edilecek sistemleri, yerinde ve uzaktan yapılacak çalışmaları, endüstriyel sistemler için özel kuralları ve takvimi belirliyoruz.
Yetkilendirme: Yazılı yetkilendirme ve gizlilik sözleşmesi imzalanır; test saatleri, bakım pencereleri, acil durum iletişimi ve dokunulmayacak sistemler kararlaştırılır.
Keşif: İnternete açık varlıklar ve kullanılan teknolojiler belirlenir.
Zafiyet tespiti: Otomatik araçlar uzman incelemesiyle birlikte kullanılır.
Kontrollü istismar: Açıkların gerçek etkisi kontrollü biçimde gösterilir. Kritik bir açık bulunduğunda raporu beklemeden sizi hemen bilgilendiririz.
Raporlama: CVSS puanlı bulgular, kanıtlar, düzeltme önerileri ve yönetici özeti. Endüstriyel tesislerde BT ve OT bulguları ayrı gruplandırılır.
Sonuç toplantısı: Rapor ekibinizle birlikte değerlendirilir, öncelikler ve sorumlular belirlenir.
Yeniden test: Düzeltmelerden sonra kapatılan açıklar doğrulanır.
Sızma testi ne kadar sürer?
Kapsam | Tipik süre |
|---|---|
Tek bir web uygulaması veya rezervasyon motoru | 3 ile 7 iş günü |
Dış ağ (birkaç düzine IP adresi) | 3 ile 5 iş günü |
Otel veya tesis iç ağı ve kablosuz ağı | 3 ile 7 iş günü |
Orta ölçekli şirketin iç ağı | 5 ile 10 iş günü |
Endüstriyel tesiste BT ve OT geçiş değerlendirmesi | 1 ile 3 hafta |
Çok tesisli kapsamlı kurumsal test | 3 ile 6 hafta |
Rapor genellikle testin bitiminden sonraki bir hafta içinde teslim edilir. Turizm işletmelerinde testleri sezon öncesine, endüstriyel tesislerde ise planlı bakım dönemlerine denk getirmenizi öneririz.
Sızma testi fiyatı neye göre belirlenir?
Fiyat; test edilecek sistem, uygulama ve tesis sayısı, endüstriyel sistemlerin dahil olup olmadığı, yerinde çalışma süresi, seçilen yaklaşım ve yeniden test ihtiyacına göre değişir. Bu yüzden ön görüşmenin ardından şirketinize özel teklif hazırlıyoruz. Fiyatı etkileyen faktörleri sızma testi fiyatı rehberimizde ayrıntılı olarak anlattık.
Teklifleri karşılaştırırken yalnızca rakama değil, testin elle mi yapıldığına, endüstriyel sistemler için güvenli bir yöntem öngörülüp öngörülmediğine ve yeniden testin dahil olup olmadığına bakın.
İzmir'deki şirketlerde sık görülen bulgular
Düz ağlar: Ofis, üretim, misafir ve kamera ağlarının birbirinden yeterince ayrılmaması
Tedarikçi bağlantıları: Sistem entegratörlerinin ve makine üreticilerinin sürekli açık bırakılmış uzaktan bakım erişimleri
Eski sistemler: Üretim hatlarında ve liman otomasyonunda güncellenemeyen işletim sistemleri
Varsayılan parolalar: Ağ cihazlarında, kameralarda, kontrol panellerinde ve yazıcılarda fabrika ayarında bırakılmış parolalar
Otel ağlarında ayrım eksikliği: Misafir kablosuz ağından resepsiyon veya otel yönetim sistemlerine erişilebilmesi
Rezervasyon ve portal açıkları: Bir müşterinin başka bir müşterinin rezervasyonuna, siparişine veya belgesine ulaşabilmesi
Yedeklerin korunmaması: Yedekleme sunucularının ana ağdan erişilebilir olması; fidye yazılımının yedekleri de şifreleyebilmesi
Bu bulguların çoğu doğru önceliklendirmeyle kısa sürede kapatılabilir ve şirketin güvenlik seviyesini hızla yükseltir.
Neden Secunnix?
Deneyimli ekip
Secunnix'in kurucu ekibi 2006'dan bu yana siber güvenlik alanında çalışıyor ve 2013–2014 TÜBİTAK Siber Güvenlik Yarışması'nı birincilikle tamamladı. 200'den fazla proje ve 50'den fazla kurumsal müşteri deneyimimizi İzmir'deki şirketlerin sistemlerine taşıyoruz. Her kritik bulgu uzmanlarımız tarafından elle doğrulanır.
Endüstriyel sistemlere uygun yöntem
SCADA ve endüstriyel kontrol sistemlerini test ederken üretimi durdurmayacak, pasif inceleme ve sınır testine dayanan bir yöntem izliyoruz. Bu yaklaşım, Aliağa'daki ağır sanayi tesisleri ve OSB'lerdeki üreticiler için kritik önemdedir.
Denetime ve müşteriye uygun rapor
OWASP, PTES, NIST ve TS 13638 uyumlu testlerimizin raporları ISO 27001, KVKK, PCI DSS ve yurt dışı müşteri denetimlerinde kullanılabilir. İhracatçı şirketler için müşterilerle paylaşılabilecek, hassas ayrıntıları içermeyen bir özet de hazırlıyoruz.
Yeniden test dahil
Düzeltilen açıkları yeniden test ederek kapatıldığını doğruluyoruz. Böylece denetçiye ve müşterilerinize somut bir kanıt sunabilirsiniz.
Gizlilik
Her proje öncesinde yazılı yetkilendirme ve gizlilik sözleşmesi imzalanır; test verilerinin saklanma ve imha koşulları projeye özel belirlenir.
Planlı yerinde çalışma
Uzaktan yapılabilen testleri internet üzerinden, iç ağ, kablosuz ağ ve endüstriyel sistem incelemelerini İzmir'deki tesislerinizde planlı olarak yerinde ya da güvenli bir test cihazıyla yürütüyoruz.
Sürekli güvenlik
Raporun ardından düzenli zafiyet taraması, 7/24 SOC hizmeti ve fidye yazılımı saldırılarına karşı 7/24 acil müdahale desteğiyle güvenliğinizi sürekli izleyebilirsiniz. ApexHuntr, BeyondMemory ve ElaySOC gibi kendi geliştirdiğimiz ürünlerle de güvenlik operasyonlarınızı destekliyoruz.
Ön görüşmeye hazırlık
Aşağıdaki bilgileri hazırlamanız, kapsam görüşmesini hızlandırır:
Testin amacı: mevzuat, müşteri talebi, sigorta, yeni sistem ya da genel değerlendirme
İnternete açık web uygulaması, portal ve rezervasyon sistemi sayısı
Tesis ve lokasyon sayısı; endüstriyel sistemlerin test kapsamına girip girmeyeceği
Ödeme kartı verisi işlenip işlenmediği
Tedarikçilerin ve sistem entegratörlerinin uzaktan erişimi
Bakım dönemleri ve testin yapılamayacağı yoğun dönemler (sezon, üretim kampanyası)
Önceki sızma testi raporları ve bulguların durumu
İzmir'de sızma testi; limanların ve lojistik zincirinin, Aliağa'daki ağır sanayinin, serbest bölgedeki ihracatçıların, OSB'lerdeki üreticilerin ve turizm işletmelerinin farklı risklerine göre planlanmalıdır. Endüstriyel sistemlerin üretimi durdurmadan güvenle test edilmesi, otellerde misafir ağlarının işletme sistemlerinden ayrılması ve ihracatçıların müşteri denetimlerine hazır olması, İzmir'e özgü önceliklerdir. Gıda ihracatçıları için sahte fatura dolandırıcılığına karşı e-posta güvenliği, denizcilik şirketleri için IMO'nun siber risk beklentileri ve belediyeler için akıllı şehir sistemlerinin korunması da bu tabloya eklenmelidir. Testin değeri ise bulguların kapatılması, yeniden testle doğrulanması ve güvenliğin sürekli izlenmesiyle ortaya çıkar.
İzmir'deki şirketiniz için sızma testi planlamak isterseniz ücretsiz ön görüşmeyle başlayalım. İletişim sayfamızdan bize yazabilir, 0850 304 57 61 numaralı hattımızı arayabilir veya sızma testi hizmetimizi inceleyebilirsiniz. İzmir'deki diğer siber güvenlik ihtiyaçlarınız için İzmir siber güvenlik danışmanlığı yazımıza da göz atabilirsiniz.
Sık Sorulan Sorular
8 soruda en çok merak edilenler
Secunnix İzmir'de yerinde sızma testi yapıyor mu?
Evet. Dış ağ, web ve mobil uygulama testlerini uzaktan yürütüyoruz. İç ağ, kablosuz ağ ve endüstriyel sistem incelemeleri için İzmir'deki tesislerinizde planlı olarak yerinde çalışıyor ya da ağınıza yerleştirilen güvenli bir test cihazıyla uzaktan test yapıyoruz.
Sızma testi için nasıl teklif alabilirim?
Ücretsiz bir ön görüşmeyle başlıyoruz. Tesislerinizi, sistemlerinizi ve beklentilerinizi dinledikten sonra size özel kapsam ve teklif hazırlıyoruz. İletişim sayfamızdan yazabilir veya 0850 304 57 61 numaralı hattımızı arayabilirsiniz.
Endüstriyel kontrol sistemlerimiz test sırasında durur mu?
Hayır, yöntemimiz bunu önlemek üzerine kuruludur. Üretim ağındaki cihazlar pasif yöntemlerle incelenir, asıl test ofis ağı ile üretim ağı arasındaki geçiş noktalarında yapılır. Üretim sistemlerinde bir doğrulama gerekiyorsa yalnızca tesis ekibinin onayıyla ve mümkünse bakım döneminde yapılır.
Otelimiz için sızma testi ne zaman yapılmalı?
En uygun zaman sezon öncesidir. Bu dönemde rezervasyon motoru, otel yönetim sistemi, misafir kablosuz ağı ve ödeme noktaları test edilip bulgular sezon başlamadan kapatılabilir. Sezon içinde yapılacak değişikliklerden sonra hedefli kısa testler de planlanabilir.
Yurt dışındaki müşterimiz güvenlik raporu istiyor; ne yapmalıyız?
Bağımsız bir sızma testi yaptırıp bulguları kapattıktan sonra, teknik ayrıntıları ve hassas bilgileri içermeyen bir özet belgeyi müşterinizle paylaşabilirsiniz. Secunnix olarak bu özeti raporla birlikte hazırlıyoruz. ISO 27001 belgesi de bu süreçte sıkça istenir.
Lojistik şirketimizde fidye yazılımı riskini nasıl azaltabiliriz?
İlk adım, bir saldırganın ağınıza nereden girebileceğini ve içeride ne kadar yayılabileceğini görmektir; iç ve dış ağ sızma testi bunu gösterir. Ardından yedeklerin ana ağdan ayrılması ve düzenli olarak geri yükleme testinin yapılması, uzaktan erişimlerde çok faktörlü kimlik doğrulama kullanılması ve depo ile ofis ağlarının birbirinden ayrılması en etkili önlemlerdir. Saldırı anında ne yapılacağını önceden planlamak için fidye yazılımı müdahale sayfamızdaki ilk adımlara da göz atabilirsiniz.
Sızma testi ile zafiyet taraması aynı şey mi?
Değil. Zafiyet taraması otomatik araçlarla bilinen açıkları listeler ve sık aralıklarla tekrarlanabilir. Sızma testi ise uzmanların bu açıkları gerçekten kullanmaya çalıştığı, açıkları birbirine bağlayarak ne kadar ilerlenebileceğini gösterdiği kapsamlı bir çalışmadır. İdeal olan, yılda en az bir sızma testi ile aradaki dönemde düzenli taramadır.
Sızma testi ne sıklıkla yapılmalı?
Genel öneri yılda en az bir kez ve büyük değişikliklerden sonradır. Yeni bir sistemin devreye alınması, tesis genişlemesi, bulut geçişi veya yeni bir rezervasyon altyapısı yeni açıklar doğurabilir. PCI DSS kapsamındaki işletmelerde test sıklığı standartla belirlenmiştir.
Profesyonel siber güvenlik danışmanlığı
Kurumunuza özel tehdit analizi, uyumluluk ve sızma testi planı için uzman ekibimizle görüşün.