Konya'da sızma testi yaptırmak isteyen şirketler için Secunnix; tarım makinesi üreticilerine, döküm ve metal işleme firmalarına, otomotiv ve savunma yan sanayi tedarikçilerine, güneş enerjisi yatırımcılarına, gıda ve tarım işletmelerine, lojistik firmalarına ve teknokent şirketlerine web, mobil, iç ve dış ağ, kablosuz ağ, endüstriyel sistem ve bağlı ürün sızma testi hizmeti veriyor. Sızma testi, şirketinizin sistemlerindeki ve ürünlerindeki güvenlik açıklarını gerçek bir saldırganın yöntemleriyle bulan, bu açıkların hangi sonuçlara yol açabileceğini kanıtlarıyla gösteren ve kapatılması için uygulanabilir öneriler sunan bağımsız bir değerlendirmedir. İç Anadolu'nun sanayi ve tarım merkezi Konya'da bu test; üretimi durdurabilecek saldırılara karşı hazırlığın, ihracat yapılan pazarların ürün güvenliği beklentilerine uyumun ve KVKK ile ISO 27001 gibi düzenlemelerin gereklerini karşılamanın önemli bir parçasıdır. 15 yılı aşkın deneyimimiz ve 200'den fazla tamamlanan projemizle testlerimizi OWASP, PTES, NIST ve TS 13638 uyumlu yöntemlerle yürütüyoruz. Bu rehberde Konya'daki şirketlerin risklerini, bağlı ürünlerin nasıl test edildiğini ve Secunnix ile sürecin nasıl işlediğini anlatıyoruz.
Konya'da sızma testi ihtiyacı nereden doğuyor?
Konya, geniş tarım arazileri ve güçlü sanayi tabanıyla Türkiye'nin üretim merkezlerinden biridir. Şehrin ekonomik yapısı, sızma testinde üç önemli önceliği öne çıkarır.
Ürünün kendisi de bir saldırı yüzeyi: Konya, tarım makineleri üretiminde Türkiye'nin önde gelen şehridir. Bugünün traktör ekipmanları, ekim ve hasat makineleri, sulama sistemleri ve depolama çözümleri giderek daha fazla elektronik kontrol, uzaktan izleme ve mobil uygulama içeriyor. Bu da üreticinin yalnızca kendi ofisini değil, sattığı ürünü de korumak zorunda olduğu anlamına geliyor.
Üretimin dijitalleşmesi: Döküm, metal işleme, otomotiv yan sanayi ve makine üretiminde CNC tezgâhları, robotlu kaynak hücreleri, üretim takip sistemleri ve ERP entegrasyonları yaygınlaşıyor. Ofis ağı ile üretim ağı arasındaki sınır inceldikçe, ofiste başlayan bir saldırının üretim hattına ulaşma ihtimali artıyor.
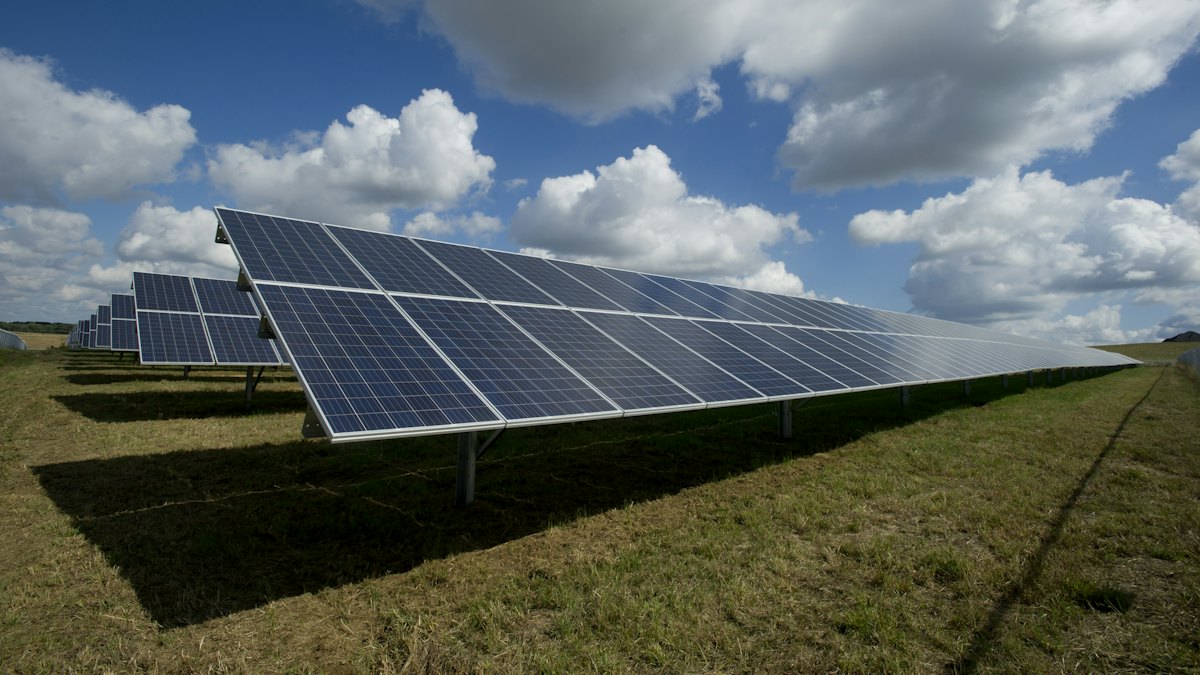
Enerji ve altyapı yatırımları: Konya, güneş enerjisi yatırımlarında Türkiye'nin en önemli bölgelerinden biridir. Karapınar'daki büyük ölçekli güneş santrali ve il genelindeki çok sayıda güneş tesisi, uzaktan izleme ve kontrol sistemleriyle yönetilir. Bu sistemler, kritik altyapı güvenliği açısından ayrı bir önem taşır.
Bunlara ilin geniş tarım ve gıda sektörü, büyüyen lojistik altyapısı, belediyelerin akıllı şehir uygulamaları ve üniversitelerin teknokentleri eklendiğinde, Konya'da sızma testinin kapsamı şirketin üretim yapısına ve ürünlerine göre özel olarak planlanmalıdır.
Konya'da Secunnix ile sızma testi
Secunnix, Ankara Cyberpark merkezli bir siber güvenlik firmasıdır ve Konya dahil Türkiye genelindeki şirketlere hizmet verir. Konya'daki şirketlere sunduğumuz sızma testi hizmetinin kapsamı:
Test türleri: Web uygulamaları ve API'ler, mobil uygulamalar, iç ve dış ağ, kablosuz ağ, SCADA ve endüstriyel kontrol sistemleri, gömülü sistemler ve bağlı ürünler
Yöntem: OWASP, PTES, NIST ve TS 13638 uyumlu; otomatik tarama çıktısıyla yetinmeyen, kritik bulguları uzmanlarımızın elle doğruladığı testler
Rapor: CVSS puanlı bulgular, yönetim için yönetici özeti, teknik ekip için ayrıntılı bulgular; ISO 27001, KVKK ve ihracat pazarlarının ürün güvenliği beklentilerinde kullanılabilecek biçimde
Doğrulama: Kapatılan açıklar için yeniden test (retest) ve sonuç toplantısı
Çalışma biçimi: Dış ağ, web ve mobil testleri uzaktan; iç ağ, kablosuz ağ, üretim ağı ve bağlı ürün testleri Konya'daki tesislerinizde yerinde ya da güvenli bir test cihazıyla. Ankara ile Konya arasındaki hızlı tren bağlantısı sayesinde Konya'daki tesislerde yerinde çalışmayı kısa sürede planlayabiliyoruz.
Her projeye ücretsiz bir ön görüşmeyle başlıyoruz. Tesislerinizi, ürünlerinizi ve sistemlerinizi dinleyip size özel kapsam ve teklif hazırlıyoruz. Ön görüşme için iletişim sayfamızdan yazabilir veya 0850 304 57 61 numaralı hattımızı arayabilirsiniz.
Konya'nın sektörleri ve öne çıkan riskler
Tarım makineleri ve ekipman üreticileri
Konya'daki tarım makinesi üreticileri, Türkiye pazarının yanında Orta Doğu, Afrika, Orta Asya ve Avrupa'ya ihracat yapar. Bu firmalarda iki ayrı saldırı yüzeyi bulunur: şirketin kendi bilgi sistemleri ve sattığı ürünler.
Şirketin kendi sistemlerinde öne çıkan riskler:
Ürün tasarım dosyalarının, kalıp çizimlerinin ve Ar-Ge verilerinin saklandığı sistemler
Bayi ağıyla sipariş, garanti ve yedek parça bilgisi paylaşılan portallar
İhracat yazışmalarında sahte fatura ve banka hesabı değişikliği dolandırıcılığı
ERP ve üretim planlama sistemlerine dışarıdan ve içeriden erişim
Ürün tarafındaki riskleri aşağıda bağlı ürün güvenliği bölümünde ayrıntılı olarak ele alıyoruz.
Döküm, metal işleme ve makine imalatı
Konya, döküm ve metal işleme sanayiinin köklü olduğu bir şehirdir. Döküm tesislerinde ergitme ocakları, kalıplama hatları ve ısıl işlem fırınları; makine imalatında CNC tezgâhları ve robot hücreleri bilgisayar kontrollü sistemlerle yönetilir. Bu tesislerde en büyük risk üretimin durmasıdır; ancak ısıl süreçlerin kontrol sistemlerine yapılacak bir müdahale, ürün kalitesini ve iş güvenliğini de etkileyebilir.
Bu tesislerde odaklandığımız alanlar:
Ofis ağından üretim ağına uzanan bağlantılar ve geçiş noktaları
CNC programlarının ve üretim reçetelerinin saklandığı ve tezgâhlara aktarıldığı sistemler
Makine üreticilerinin uzaktan bakım bağlantıları
Güncellenemeyen eski kontrol bilgisayarlarının ağdaki konumu
Otomotiv ve savunma yan sanayi
Konya'daki otomotiv yan sanayi firmaları, ana sanayiye ve büyük tedarikçilere parça üretir. Son yıllarda savunma sanayii tedarik zincirinde yer alan firmaların sayısı da artıyor. Bu firmalar, müşterilerinin teknik çizimlerini ve gizli proje bilgilerini korumakla yükümlüdür. Müşterilerin tedarikçilerden istediği güvenlik soru formları, otomotivde TISAX beklentileri ve savunma projelerindeki gizlilik gereklilikleri, sızma testi kapsamını doğrudan şekillendirir.
Savunma projelerinde gizlilik
Savunma sanayii tedarik zincirine katılan Konya'lı firmalar için gizlilik, ticari bir tercih değil sözleşmesel bir yükümlülüktür. Bu firmalarda gizlilik dereceli proje bilgilerinin hangi bilgisayarlarda ve ağlarda tutulduğu, bu alanların şirketin geri kalanından gerçekten ayrılıp ayrılmadığı ve proje ekibi dışındaki çalışanların bu bilgilere erişip erişemediği, sızma testinin cevaplaması gereken başlıca sorulardır. Savunma projelerinde test kapsamı, test ekibinin hangi bilgiye erişebileceği ve raporun nasıl saklanacağı sözleşme aşamasında ayrıntılı olarak belirlenir.
Güneş enerjisi ve enerji yatırımları
Konya'daki güneş enerjisi santralleri, invertörler, izleme ve veri toplama sistemleri (SCADA) ve uzaktan yönetim platformlarıyla çalışır. Bu santrallerin önemli bir kısmı, farklı lokasyonlardaki tesisleri tek bir merkezden izler ve yönetir. Bu yapının saldırganlar için anlamı açıktır: Merkezi izleme platformuna erişim, birden fazla santrale aynı anda erişim demektir.
Enerji tesislerindeki riskleri aşağıda ayrı bir bölümde ele alıyoruz.
Tarım, gıda ve şeker sanayi
Konya ovası tahıl, şeker pancarı ve diğer tarım ürünlerinin önemli bir üretim merkezidir. Un, makarna, bisküvi, şeker ve süt ürünleri üreten gıda fabrikaları; silo otomasyonu, üretim hattı kontrolü, kalite laboratuvarı sistemleri ve perakende zincirleriyle sipariş entegrasyonları kullanır. Gıda tesislerinde reçete ve dozaj sistemlerinin bütünlüğü, ürün güvenliği açısından kritik önemdedir. Ayrıca hasat dönemlerinde ürün alımı yapan işletmelerin kantar, analiz ve ödeme sistemleri büyük işlem hacmi nedeniyle saldırganların ilgisini çeker.
Lojistik ve dağıtım
Konya'nın coğrafi konumu ve gelişen lojistik merkezi, ilin İç Anadolu'nun dağıtım üssü olmasını sağlıyor. Lojistik firmalarında depo yönetim sistemleri, filo takip yazılımları, el terminalleri ve müşteri portalları öncelikli test alanlarıdır. Soğuk zincir taşımacılığı yapan firmalarda araç içi sıcaklık izleme sistemleri de korunması gereken alanlar arasındadır. Bir fidye yazılımı saldırısının depo yönetim sistemini kilitlemesi, bölgedeki tüm dağıtım zincirini aksatabilir.
Belediyeler ve akıllı şehir uygulamaları
Konya'daki belediyeler; akıllı ulaşım sistemleri, bisiklet ve toplu taşıma uygulamaları, su ve altyapı izleme sistemleri ve vatandaş hizmet portallarıyla geniş bir dijital hizmet ağı işletir. Bu sistemler hem vatandaş verisi barındırır hem de kesintiye uğradığında şehir hayatını doğrudan etkiler. Belediyeler için Bilgi ve İletişim Güvenliği Rehberi doğrudan geçerlidir.
Sağlık kurumları
Konya, çevre illerden de hasta kabul eden büyük hastaneleri ve üniversite hastaneleriyle bölgesel bir sağlık merkezidir. Hasta bilgi sistemleri, laboratuvar ve görüntüleme sistemleri ve çevrim içi randevu platformları bu kurumlarda öncelikli test alanlarıdır.
Teknokent ve yazılım şirketleri
Selçuk Üniversitesi ve diğer üniversitelerin teknokentlerinde faaliyet gösteren yazılım şirketleri, özellikle sanayi ve tarım teknolojileri, savunma ve sağlık alanlarında çözümler geliştirir. Bu şirketlerin ürünleri müşterilerin sistemlerine doğrudan bağlandığı için kendi güvenlikleri müşterilerinin güvenliğini de etkiler.
Şirketiniz hangi sektörde olursa olsun, test kapsamını bu risklere göre birlikte belirliyoruz. Öncelikleri ücretsiz ön görüşmede netleştirebiliriz.
Bağlı tarım makinelerinde ürün güvenliği testi
Modern tarım makineleri artık yalnızca mekanik değil, aynı zamanda dijital ürünlerdir. Ekim makinelerindeki hassas ekim kontrolörleri, ilaçlama makinelerindeki dozaj sistemleri, sulama sistemlerinin uzaktan kontrol panelleri, depolama ve silo izleme sistemleri ve makinelerin konumunu, çalışma saatini ve arızalarını üreticiye bildiren telematik üniteler; çiftçiye büyük kolaylık sağlarken yeni riskler de doğurur.
Bağlı tarım ürünlerinde karşılaşılabilecek risklere örnekler:
Uzaktan erişim: Makinenin veya sulama sisteminin mobil uygulama ya da bulut platformu üzerinden yetkisiz kişilerce kontrol edilmesi
Yazılım güncelleme mekanizması: Güncellemelerin imzalanmadan dağıtılması; bir saldırganın sahte güncellemeyle makinenin yazılımını değiştirebilmesi
Telematik verinin sızması: Çiftçilerin konum, ekim ve verim verilerinin, bulut platformundaki yetki hataları nedeniyle başkaları tarafından görülebilmesi
Bayi ve servis araçları: Servis teknisyenlerinin kullandığı teşhis yazılımlarının ve bunların kimlik doğrulama mekanizmalarının zayıf olması
Varsayılan parolalar: Kontrol panellerinin ve kablosuz bağlantıların fabrika çıkışında herkes için aynı parolayla gelmesi
Bağlı ürünlerin güvenliği, ihracat pazarlarında da giderek daha önemli bir konu haline geliyor. Avrupa Birliği'nin dijital unsurlar içeren ürünlere yönelik siber dayanıklılık düzenlemesi (Cyber Resilience Act), önümüzdeki yıllarda AB pazarına sunulan bağlı ürünler için güvenlik gereklilikleri getirecek. Avrupa'ya ihracat yapan Konya'lı üreticilerin bu gelişmeyi şimdiden takip etmesi ve ürünlerinin güvenlik durumunu görmesi önemlidir.
Bağlı ürün testlerinde izlediğimiz yöntem şöyledir:
Ürün mimarisinin çıkarılması: Makinedeki kontrol ünitesi, kablosuz bağlantılar, mobil uygulama, bulut platformu ve güncelleme mekanizması arasındaki veri akışı belirlenir.
Mobil uygulama ve bulut testi: Çiftçinin ve bayinin kullandığı uygulamalar ile bulut platformu, yetkilendirme ve veri izolasyonu açısından test edilir. Bir çiftçinin başka bir çiftçinin makinesini görüp kontrol edip edemediği kontrol edilir.
Cihaz testi: Kontrol ünitesinin kablosuz arayüzleri, hata ayıklama portları ve yazılım güncelleme süreci incelenir.
Servis araçlarının testi: Bayi ve servis yazılımlarının kimlik doğrulaması ve yetkileri değerlendirilir.
Ürün ekibine yönelik rapor: Bulgular, bir sonraki ürün sürümünde uygulanabilecek tasarım önerileriyle birlikte Ar-Ge ekibine sunulur.
Hasat dönemi, ürün alımı ve kooperatifler
Konya'da tarımın ekonomideki ağırlığı, ilin siber güvenlik tablosuna kendine özgü bir boyut ekler. Hasat döneminde hububat ve şeker pancarı alımı yapan işletmeler, lisanslı depolar ve kooperatifler kısa bir sürede çok yüksek işlem hacmine ulaşır. Kantar sistemleri, ürün analiz cihazları, üretici kayıt ve ödeme sistemleri bu dönemde kesintisiz çalışmak zorundadır.
Bu yoğunluk, saldırganlar için iki fırsat yaratır. Birincisi, fidye yazılımı saldırısının en çok zarar vereceği an hasat dönemidir; sistemleri kilitlenen bir alım noktası, binlerce üreticinin ürününü teslim edememesine yol açabilir. İkincisi, kantar ve analiz verilerinin manipülasyonu ya da ödeme bilgilerinin değiştirilmesi, doğrudan finansal kayıp ve güven sorunu doğurur.
Ürün alımı yapan işletmelere ve kooperatiflere önerdiğimiz hazırlık:
Kantar, analiz ve ödeme sistemlerinin ofis ağından ve internetten ayrılması
Üretici kayıt ve ödeme sistemlerinde yetki ve onay adımlarının gözden geçirilmesi
Hasat dönemi öncesinde iç ağ sızma testi ve yedekleme altyapısının kontrolü
Hasat döneminde kesinti yaşanırsa elle çalışma ve veri kurtarma planının hazır tutulması
Akıllı sulama ve tarım teknolojileri
Konya ovasında su kaynaklarının verimli kullanımı, damla sulama, uzaktan kontrollü pivot sulama ve toprak nemi sensörleri gibi teknolojilerin hızla yaygınlaşmasına yol açtı. Çiftçiler ve tarım işletmeleri, sulama sistemlerini telefonlarından açıp kapatabiliyor; sensör verilerini bulut platformlarında izleyebiliyor.
Bu sistemlerin güvenliği genellikle ihmal edilir. İnternete doğrudan açılmış kontrol panelleri, varsayılan parolalarla bırakılmış modemler ve zayıf kimlik doğrulamalı mobil uygulamalar, bir saldırganın sulama sistemini uzaktan kapatmasına veya açık bırakmasına imkân tanıyabilir. Büyük tarım işletmeleri, sulama birlikleri ve bu sistemleri üreten firmalar için sızma testi; kontrol panellerinin, mobil uygulamaların ve bulut platformlarının yetkilendirme ve erişim güvenliğini kapsamalıdır.
Güneş enerjisi santrallerinde siber güvenlik
Konya'daki güneş enerjisi santralleri, enerji arzının önemli bir parçasıdır ve uzaktan yönetimle çalışır. Bir güneş santralinde siber güvenlik açısından incelenmesi gereken başlıca bileşenler şunlardır:
İnvertörler ve izleme cihazları: İnvertörlerin yönetim arayüzleri ve veri toplama cihazlarının internete veya geniş bir ağa açık olup olmadığı
Merkezi izleme platformu: Birden fazla santralin tek merkezden izlendiği platformun kimlik doğrulaması ve yetki yönetimi
Uzaktan erişim: Bakım firmalarının ve ekipman üreticilerinin santrale bağlanma yöntemleri
Saha iletişimi: Santral sahasındaki ağın dış dünyaya hangi yollarla bağlandığı; hücresel modemlerin ve uydu bağlantılarının güvenliği
Dağıtım şirketiyle bağlantı: Şebekeye bağlantı ve üretim verisi paylaşımı için kurulan bağlantıların ayrımı
Enerji tesislerinde test yaklaşımımız, üretimi ve şebeke bağlantısını etkilemeyecek şekilde pasif inceleme, yapılandırma değerlendirmesi ve kontrollü sınır testlerine dayanır. Santral kontrol sistemleri üzerinde hizmeti etkileyebilecek hiçbir işlem yapılmaz.
Enerji sektörü, 7545 sayılı Siber Güvenlik Kanunu kapsamında kritik altyapı sektörleri arasında yer alır. Ayrıca enerji piyasası düzenleyicisinin sektöre yönelik siber güvenlik gereklilikleri de bu tesisler için geçerlidir.
Konya'daki şirketleri ilgilendiren düzenlemeler
KVKK
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12. maddesi, kişisel veri işleyen her şirketten uygun teknik ve idari tedbirleri almasını ister. Çalışan verilerinden bayi ve müşteri kayıtlarına, telematik sistemlerde toplanan çiftçi verilerine kadar kişisel veri işleyen her şirket için sızma testi, alınan tedbirlerin somut kanıtıdır.
ISO 27001
ISO 27001 belgeli şirketlerde teknik zafiyet yönetimi standardın kontrolleri arasındadır ve sızma testi raporları denetimlerde kanıt olarak sunulur. Belgelendirme sürecinde destek için ISO 27001 danışmanlığı hizmetimizden yararlanabilirsiniz.
Siber Güvenlik Kanunu
2025 yılında yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu, enerji, gıda tedariki, sağlık, ulaşım ve diğer kritik sektörlerde siber güvenlik yükümlülüklerini ve denetim çerçevesini genişletmiştir. Bu sektörlerde faaliyet gösteren Konya şirketleri güvenlik programlarını bu çerçeveye göre güncel tutmalıdır.
İhracat pazarlarının beklentileri
Avrupa'ya ihracat yapan üreticiler için müşteri soru formları, otomotivde TISAX ve bağlı ürünler için AB'nin siber dayanıklılık düzenlemesi; Orta Doğu ve diğer pazarlara ihracat yapan firmalar için de büyük alıcıların tedarikçi değerlendirmeleri sızma testi takvimini belirleyen etkenlerdir.
Konya'da yapılan sızma testi türleri
Dış ağ testi
İnternetten erişilebilen web siteleri, bayi ve müşteri portalları, e-posta altyapısı, VPN geçitleri ve bulut kaynakları dış bir saldırganın gözüyle keşfedilip test edilir.
İç ağ testi
Ağa girmiş bir saldırganın yetkisini nasıl yükseltebileceği, Active Directory'yi ele geçirip geçiremeyeceği ve üretim ağına ulaşıp ulaşamayacağı test edilir.
Web uygulaması ve API testi
Bayi portalları, sipariş ve garanti sistemleri, telematik bulut platformları ve API'ler; yetkilendirme, oturum yönetimi ve veri izolasyonu açısından incelenir.
Mobil uygulama testi
Çiftçilerin, bayilerin ve saha ekiplerinin kullandığı mobil uygulamaların veri saklama, iletişim ve API güvenliği test edilir.
Bağlı ürün ve gömülü sistem testi
Yukarıda anlattığımız yöntemle tarım makinelerinin kontrol üniteleri, telematik cihazlar ve sulama kontrol sistemleri incelenir.
Endüstriyel sistem ve enerji tesisi değerlendirmesi
Üretim ağları ve güneş santralleri, hizmeti etkilemeyecek pasif ve sınır odaklı bir yaklaşımla değerlendirilir.
Kablosuz ağ ve sosyal mühendislik
Fabrika ve depo kablosuz ağları yerinde değerlendirilir; personelin oltalama e-postalarına ve sahte tedarikçi taleplerine karşı tutumu ölçülür.
Olgunluk seviyesi yüksek şirketler için birden fazla saldırı yöntemini birleştiren Red Team operasyonları da planlıyoruz.
Secunnix ile sızma testi süreci
Konya'daki projelerimiz dört ana aşamada ilerler.
Hazırlık: Ücretsiz ön görüşmede testin neden yapıldığını (müşteri talebi, ihracat pazarı, ISO 27001, sigorta ya da genel değerlendirme) ve neyin test edileceğini konuşuruz. Ardından kapsamı, yerinde ve uzaktan yapılacak çalışmaları, üretim ve enerji sistemleri için uyulacak kuralları ve takvimi içeren teklifi hazırlarız. Çalışma başlamadan önce yazılı yetkilendirme ve gizlilik sözleşmesi imzalanır; test saatleri, planlı duruşlar ve acil durumda aranacak kişiler belirlenir.
Test: Önce internete açık varlıklarınızı, kullandığınız teknolojileri ve ürünlerinizin bağlantı mimarisini çıkarırız. Otomatik araçlarla bulunan olası açıkları uzmanlarımız tek tek inceler ve gerçekten kullanılabilir olanları kontrollü biçimde doğrular. Bu aşamada kritik bir açık bulursak raporu beklemeden sizi hemen bilgilendiririz.
Raporlama ve toplantı: Her bulgu CVSS puanı, kanıtı ve düzeltme önerisiyle raporlanır; yönetim için kısa bir özet eklenir. Bağlı ürün testlerinde Ar-Ge ekibine yönelik tasarım önerileri ayrı bir bölümde yer alır. Rapor; BT, üretim ve Ar-Ge ekiplerinizle birlikte yapılan bir toplantıda değerlendirilir, öncelikler ve sorumlular belirlenir.
Doğrulama: Ekipleriniz düzeltmeleri tamamladığında kapatılan açıkları yeniden test eder, sonuçları güncellenmiş bir raporla teslim ederiz.
Sızma testi süresi
Kapsam | Tipik süre |
|---|---|
Bayi veya müşteri portalı (tek uygulama) | 3 ile 7 iş günü |
Dış ağ (birkaç düzine IP adresi) | 3 ile 5 iş günü |
Tek fabrikanın iç ağı | 5 ile 10 iş günü |
Bağlı tarım ürünü (cihaz, mobil uygulama ve bulut) | 2 ile 4 hafta |
Güneş santrali ve merkezi izleme platformu | 1 ile 3 hafta |
Çok tesisli kurumsal test | 3 ile 6 hafta |
Raporlama genellikle testin bitiminden sonraki bir hafta içinde tamamlanır.
Sızma testi fiyatı neye göre belirlenir?
Fiyat; test edilecek sistem, uygulama ve ürün sayısı, üretim ve enerji sistemlerinin kapsama dahil olup olmadığı, yerinde çalışma süresi, seçilen yaklaşım ve yeniden test ihtiyacına göre belirlenir. Ön görüşmenin ardından şirketinize özel teklif hazırlıyoruz. Ayrıntılı bilgi için sızma testi fiyatı rehberimize göz atabilirsiniz. Çok tesisli ve grup şirketi yapıları için kurumsal sızma testi hizmetimiz tek bir kapsam ve tek bir yönetim raporu sunar.
Konya'daki şirketlerde sık görülen bulgular
Düz ağlar: Ofis bilgisayarları, CNC tezgâhları, kameralar ve misafir cihazlarının aynı ağda bulunması
İnternete açık yönetim arayüzleri: İnvertör, sulama kontrol paneli, kamera kayıt cihazı ve ağ cihazı arayüzlerinin internetten erişilebilir olması
Ortak ve varsayılan parolalar: Bağlı ürünlerin ve kontrol panellerinin herkes için aynı parolayla teslim edilmesi
Bulut platformlarında yetki hataları: Bir müşterinin başka bir müşterinin makine veya santral verisine erişebilmesi
Kalıcı uzaktan bakım bağlantıları: Makine ve ekipman üreticilerinin sürekli açık bırakılan bağlantıları
Korunmayan yedekler: Yedekleme sistemlerinin ana ağdan erişilebilir olması
Zayıf e-posta güvenliği: İhracat yazışmalarında sahte fatura dolandırıcılığına açık e-posta altyapısı
Bu bulguların çoğu, ağ ayrımı, parola yönetimi ve uzaktan erişim kurallarına odaklanan bir iyileştirme planıyla kısa sürede giderilebilir.
Neden Secunnix?
Deneyim
Secunnix'in kurucu ekibi 2006'dan bu yana siber güvenlik alanında çalışıyor ve 2013–2014 TÜBİTAK Siber Güvenlik Yarışması'nı birincilikle tamamladı. 200'den fazla proje ve 50'den fazla kurumsal müşteri deneyimimizle Konya'daki üreticilerin bilgi sistemlerini, üretim ağlarını ve ürünlerini değerlendiriyoruz.
Gömülü sistem ve bağlı ürün yetkinliği
Web ve ağ testlerinin yanında gömülü sistemleri, mobil uygulamaları ve bulut platformlarını birlikte ele alarak bağlı ürünlerin uçtan uca güvenliğini değerlendiriyoruz.
Üretime ve enerjiye saygılı yöntem
Üretim hatlarında ve enerji tesislerinde hizmeti etkilemeyen, pasif inceleme ve sınır testine dayanan bir yöntem izliyoruz.
Denetime ve ihracata uygun rapor
OWASP, PTES, NIST ve TS 13638 uyumlu testlerimizin raporları ISO 27001, KVKK, müşteri denetimleri ve ihracat pazarlarının ürün güvenliği beklentilerinde kullanılabilir.
Yeniden test ve kolay ulaşım
Düzeltilen açıkları yeniden test ederek kapatıldığını doğruluyoruz. Ankara ile Konya arasındaki hızlı tren bağlantısı sayesinde yerinde çalışmaları kısa sürede planlayabiliyoruz.
Sürekli koruma
Raporun ardından düzenli zafiyet taraması ve 7/24 SOC hizmeti ile güvenliğinizi sürekli izleyebilirsiniz. ApexHuntr, BeyondMemory ve ElaySOC gibi kendi geliştirdiğimiz ürünlerle güvenlik operasyonlarınızı destekliyoruz.
Ön görüşmeye hazırlık listesi
Testin amacı: müşteri talebi, ihracat pazarı gerekliliği, ISO 27001, sigorta veya genel değerlendirme
Fabrika, depo ve santral sayısı
İnternete açık portal, web uygulaması ve bulut platformu sayısı
Bağlı ürünleriniz ve bunların mobil uygulama ve bulut bileşenleri
Üretim ağının ve enerji sistemlerinin kapsama dahil olup olmayacağı
Makine ve ekipman üreticilerinin uzaktan erişim yöntemleri
Önceki sızma testi raporları ve bulguların durumu
Konya'da sızma testi; tarım makinesi üreticilerinin bağlı ürünleri, döküm ve metal işleme tesislerinin üretim ağları, otomotiv ve savunma yan sanayiinin gizlilik beklentileri, güneş enerjisi santrallerinin uzaktan yönetim sistemleri ve gıda sanayiinin süreç güvenliği göz önünde bulundurularak planlanmalıdır. Ürünlerin uçtan uca güvenliğinin değerlendirilmesi, ofis ağı ile üretim ağının ayrılması ve enerji tesislerinin merkezi izleme platformlarının korunması Konya'ya özgü önceliklerdir. Hasat döneminde ürün alımı yapan işletmelerin ve kooperatiflerin sistemlerinin korunması ile akıllı sulama altyapısının güvenliği de ilin tarım ağırlıklı yapısından doğan özel ihtiyaçlardır. Testin değeri, bulguların kapatılması ve yeniden testle doğrulanmasıyla ortaya çıkar.
Konya'daki şirketiniz için sızma testi ya da bağlı ürün güvenlik testi planlamak isterseniz ücretsiz ön görüşmeyle başlayalım. İletişim sayfamızdan bize yazabilir, 0850 304 57 61 numaralı hattımızı arayabilir veya sızma testi hizmetimizi inceleyebilirsiniz. Konya'daki diğer siber güvenlik ihtiyaçlarınız için Konya siber güvenlik danışmanlığı yazımıza da göz atabilirsiniz.
Sık Sorulan Sorular
8 soruda en çok merak edilenler
Secunnix Konya'da yerinde sızma testi yapıyor mu?
Evet. Dış ağ, web ve mobil uygulama testlerini uzaktan yürütüyoruz. İç ağ, kablosuz ağ, üretim ağı ve bağlı ürün testleri için Konya'daki tesislerinizde yerinde çalışıyor ya da güvenli bir test cihazıyla uzaktan test yapıyoruz. Ankara'dan hızlı trenle kısa sürede ulaşabildiğimiz için yerinde çalışmaları kolayca planlayabiliyoruz.
Sızma testi için nasıl teklif alabilirim?
Ücretsiz bir ön görüşmeyle başlıyoruz. Tesislerinizi, ürünlerinizi ve sistemlerinizi dinledikten sonra size özel kapsam ve teklif hazırlıyoruz. İletişim sayfamızdan yazabilir veya 0850 304 57 61 numaralı hattımızı arayabilirsiniz.
Ürettiğimiz tarım makinelerinin güvenliği test edilebilir mi?
Evet. Bağlı ürün testlerinde makinedeki kontrol ünitesini, kablosuz bağlantıları, mobil uygulamayı, bulut platformunu ve yazılım güncelleme mekanizmasını birlikte değerlendiriyoruz. Bulguları, bir sonraki ürün sürümünde uygulanabilecek tasarım önerileriyle birlikte Ar-Ge ekibinize sunuyoruz.
Avrupa'ya ihracat yapıyoruz; bağlı ürünler için yeni bir düzenleme var mı?
Avrupa Birliği'nin dijital unsurlar içeren ürünlere yönelik siber dayanıklılık düzenlemesi (Cyber Resilience Act), önümüzdeki yıllarda AB pazarına sunulan bağlı ürünler için güvenlik gereklilikleri getirecek. Yürürlük takvimi ve ürününüze nasıl uygulanacağı için güncel resmî kaynakları ve hukuk danışmanınızı takip etmenizi öneririz. Ürününüzün mevcut güvenlik durumunu şimdiden görmek, bu sürece hazırlanmanın en pratik adımıdır.
Güneş santralimiz test sırasında üretimi durdurur mu?
Hayır. Santral kontrol sistemleri üzerinde hizmeti etkileyebilecek hiçbir işlem yapmıyoruz. Değerlendirmemiz pasif inceleme, yapılandırma analizi ve merkezi izleme platformu ile uzaktan erişim noktalarının kontrollü testine dayanır.
Döküm tesisimiz için sızma testi neden önemli?
Döküm ve ısıl işlem tesislerinde üretim bilgisayar kontrollü sistemlerle yönetilir ve bir saldırı yalnızca üretimi durdurmakla kalmayıp süreç parametrelerini değiştirerek ürün kalitesini ve iş güvenliğini de etkileyebilir. Sızma testi, ofis ağına giren bir saldırganın bu sistemlere ulaşıp ulaşamayacağını ortaya koyar.
Kooperatifimizin hasat döneminde sistemleri kilitlenirse ne yapmalıyız?
Önce sistemleri ağdan ayırıp yayılmayı durdurmak, ardından yedeklerin sağlam olup olmadığını kontrol etmek gerekir. Bu tür bir krize hazırlıklı olmak için hasat öncesinde iç ağ sızma testi yaptırmanızı, yedekleri ana ağdan ayırmanızı ve kantar ile ödeme işlemleri için elle çalışma planı hazırlamanızı öneririz. Saldırı anında 7/24 acil müdahale desteği de veriyoruz.
Sızma testi ne sıklıkla yapılmalı?
Genel öneri yılda en az bir kez ve büyük değişikliklerden sonradır. Yeni bir üretim hattı, yeni bir bağlı ürün sürümü, yeni bir santral ya da ERP ve bulut geçişi yeni açıklar doğurabilir. Bağlı ürünlerde her büyük yazılım sürümünden önce hedefli bir test yapılması önerilir.
Profesyonel siber güvenlik danışmanlığı
Kurumunuza özel tehdit analizi, uyumluluk ve sızma testi planı için uzman ekibimizle görüşün.