Mersin'de sızma testi yaptırmak isteyen şirketler için Secunnix; liman işletmelerine, lojistik ve nakliye firmalarına, gümrük müşavirlerine, serbest bölgedeki şirketlere, narenciye ve yaş meyve ihracatçılarına, soğuk hava deposu işletmelerine, enerji projelerinin tedarikçilerine ve turizm işletmelerine web, mobil, iç ve dış ağ, kablosuz ağ ve endüstriyel sistem sızma testi hizmeti veriyor. Sızma testi; şirketinizin sistemlerindeki zayıf noktaları gerçek bir saldırganın yöntemleriyle bulan, bu zayıf noktaların yük, belge ve ödeme süreçlerine nasıl müdahale imkânı verdiğini kanıtlarıyla gösteren ve kapatılması için somut adımlar sunan bağımsız bir değerlendirmedir. Türkiye'nin en önemli liman şehirlerinden biri olan Mersin'de bu test; konteyner ve gümrük süreçlerini hedef alan saldırılara, lojistik zincirini durdurabilecek fidye yazılımlarına ve ihracat yazışmalarını hedef alan dolandırıcılıklara karşı hazırlığın temel adımıdır. 15 yılı aşkın deneyimimiz ve 200'den fazla tamamlanan projemizle testlerimizi OWASP, PTES, NIST ve TS 13638 uyumlu yöntemlerle yürütüyoruz. Bu rehberde Mersin'deki şirketlerin risklerini, liman ve gümrük ekosisteminin nasıl test edildiğini ve Secunnix ile sürecin nasıl işlediğini anlatıyoruz.
Mersin'de siber güvenliği şekillendiren etkenler
Mersin'in ekonomisi liman, lojistik, tarım ihracatı ve serbest bölge ticareti üzerine kuruludur. Bu yapı, siber güvenlik açısından diğer şehirlerden belirgin biçimde farklı bir tablo ortaya çıkarır.
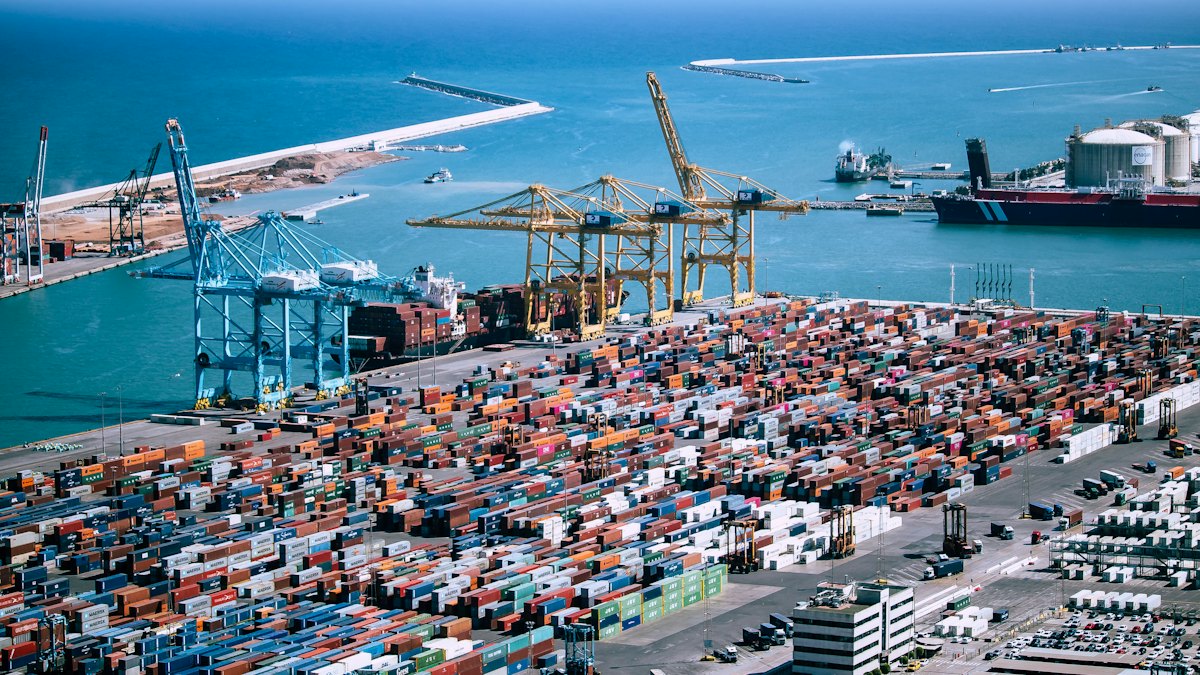
Limanın merkezi rolü: Mersin Limanı, Türkiye'nin en yoğun konteyner limanlarından biridir ve Orta Doğu, Akdeniz ve Avrupa arasındaki ticaretin önemli bir halkasıdır. Liman çevresinde nakliye firmaları, gemi acenteleri, gümrük müşavirleri, depolar ve kara taşımacılığı şirketlerinden oluşan geniş bir ekosistem vardır. Bu ekosistemdeki şirketlerin sistemleri birbirine bağlıdır.
Transit ticaret: Mersin, Orta Doğu'ya giden ve oradan gelen yüklerin önemli bir geçiş noktasıdır. Transit yükler, farklı ülkelerin gümrük ve belge sistemleriyle etkileşimi ve yüksek değerli kargolar, belge sahteciliği ve yük manipülasyonu riskini artırır.
Tarım ihracatı: Mersin ve çevresi narenciye, muz, sebze ve diğer yaş meyve sebze üretiminde ve ihracatında öne çıkar. Bu ürünler hızlı bozulduğu için soğuk zincir ve zamanında sevkiyat hayati önemdedir.
Serbest bölge: Mersin Serbest Bölgesi, Türkiye'nin ilk serbest bölgesidir ve ticaret, depolama ve üretim yapan çok sayıda yerli ve yabancı şirkete ev sahipliği yapar.
Büyük enerji yatırımları: İlde inşası süren nükleer santral projesi ve diğer enerji yatırımları, çevresinde sıkı kalite ve güvenlik beklentileriyle çalışan geniş bir tedarikçi ağı oluşturur.
Mersin'de Secunnix ile sızma testi
Secunnix, Ankara Cyberpark merkezli bir siber güvenlik firmasıdır ve Mersin dahil Türkiye genelindeki şirketlere hizmet verir. Mersin'deki şirketlere sunduğumuz sızma testi hizmetinin kapsamı:
Test türleri: Web uygulamaları ve müşteri portalları, API ve sistem entegrasyonları, mobil uygulamalar, iç ve dış ağ, kablosuz ağ, endüstriyel ve otomasyon sistemleri, gömülü sistemler
Yöntem: OWASP, PTES, NIST ve TS 13638 uyumlu; otomatik tarama çıktısıyla yetinmeyen, kritik bulguları uzmanlarımızın elle doğruladığı testler
Rapor: CVSS puanlı bulgular, yönetim için yönetici özeti, teknik ekip için ayrıntılı bulgular; ISO 27001, KVKK ve uluslararası iş ortağı denetimlerinde kullanılabilecek biçimde, gerekirse İngilizce
Doğrulama: Kapatılan açıklar için yeniden test (retest) ve sonuç toplantısı
Çalışma biçimi: Web, portal ve dış ağ testleri uzaktan; liman sahası, depo, ofis ve soğuk hava deposu ağları Mersin'deki tesislerinizde planlı olarak yerinde ya da güvenli bir test cihazıyla
Her projeye ücretsiz bir ön görüşmeyle başlıyoruz. Tesislerinizi, sistemlerinizi ve iş ortaklarınızla bağlantılarınızı dinleyip size özel kapsam ve teklif hazırlıyoruz. Ön görüşme için iletişim sayfamızdan yazabilir veya 0850 304 57 61 numaralı hattımızı arayabilirsiniz.
Mersin'in sektörleri ve tipik saldırı senaryoları
Liman işletmeleri ve terminaller
Liman işletmelerinde terminal işletim sistemleri, konteyner takip ve saha yönetim yazılımları, kapı ve kantar otomasyonları, vinç ve saha ekipmanlarıyla bağlantılı sistemler ve gemi acenteleriyle veri alışverişi yapan platformlar bir arada çalışır. Dünyada büyük liman ve denizcilik şirketlerinin yaşadığı fidye yazılımı saldırıları, tek bir ihlalin limandaki operasyonu günlerce durdurabileceğini ve bunun zincirleme etkilerinin kıtalar ötesine uzanabileceğini gösterdi.
Liman işletmelerinde odaklandığımız alanlar:
Terminal işletim sistemine ve konteyner kayıtlarına erişim yetkileri
Kapı, kantar ve plaka tanıma sistemlerinin ağdaki konumu
Saha kablosuz ağları, el terminalleri ve araç içi bilgisayarlar
Gemi acenteleri, nakliye firmaları ve gümrük sistemleriyle kurulan entegrasyonlar
Ofis ağından operasyon ağına uzanan geçişler
Yedekleme ve felaket kurtarma altyapısının fidye yazılımına karşı korunması
Lojistik, nakliye ve gemi acenteleri
Mersin'deki lojistik firmaları, kara taşımacılığı şirketleri ve gemi acenteleri; müşteri portalları, yük takip sistemleri, filo yönetim yazılımları, depo yönetim sistemleri ve gümrük beyanname yazılımlarıyla çalışır. Bu firmalarda en sık karşılaşılan riskler müşteri portallarındaki yetki hataları, gümrük ve iş ortağı bağlantılarında zayıf kimlik doğrulama ve sahte ödeme talimatıyla yapılan dolandırıcılıklardır. Gemi acentelerinde gemi kabul, liman hizmeti talepleri ve armatörlerle yapılan yazışmalar yüksek tutarlı ödemeler içerdiği için e-posta hesaplarının korunması ayrıca önem taşır. Nakliye firmalarında ise sefer başına değişen geçici sürücü ve taşeron hesaplarının yönetimi sık atlanan bir konudur.
Uluslararası kara taşımacılığı ve TIR filoları
Mersin'den Orta Doğu'ya, Kafkasya'ya ve Avrupa'ya uzanan kara yolu taşımacılığında yüzlerce araçlık filolar çalışır. Bu filolarda araç takip sistemleri, sürücü uygulamaları, yakıt kartı yönetimi, sefer planlama yazılımları ve sınır kapılarında kullanılan elektronik belgeler bir arada kullanılır. Araç takip platformlarına yetkisiz erişim, yüksek değerli yüklerin konum bilgilerinin hırsızların eline geçmesi anlamına gelebilir. Yakıt kartı ve sefer masrafı sistemlerinin kötüye kullanımı ise doğrudan finansal kayba yol açar. Bu firmalarda araç takip platformlarının ve sürücü uygulamalarının yetkilendirme güvenliği, test kapsamının önemli bir parçasıdır.
Gümrük müşavirleri
Gümrük müşavirlik firmaları, ithalatçı ve ihracatçıların ticari belgelerini, fatura ve menşe bilgilerini ve gümrük sistemlerine erişim yetkilerini yönetir. Bu firmaların sistemlerine erişen bir saldırgan, beyanname bilgilerini görebilir, belgeleri değiştirebilir veya müşteri adına işlem yapmaya çalışabilir. Gümrük müşavirliği bürolarında personelin müşteri belgelerini e-posta ve anlık mesajlaşma uygulamaları üzerinden alması da zararlı dosyaların ağa girmesi için sık kullanılan bir yoldur. Gümrük sistemlerine bağlanan bilgisayarların ve elektronik imza cihazlarının korunması, bu firmalar için en kritik konudur. Elektronik imza cihazlarının yalnızca işlem anında takılması ve bu bilgisayarların internet erişiminin sınırlandırılması, basit ama etkili önlemlerdir.
Serbest bölge şirketleri
Serbest bölgedeki ticaret, depolama ve üretim şirketlerinin önemli bir kısmı yabancı ortaklı veya yabancı müşterilidir. Bu şirketler hem yerel düzenlemelere hem de yurt dışındaki merkezlerinin ve müşterilerinin güvenlik beklentilerine uymak zorundadır. Serbest bölge şirketlerine özgü riskleri aşağıda ayrıca ele alıyoruz.
Narenciye, yaş meyve ve tarım ihracatçıları
Tarım ihracatçıları, üreticilerden ürün toplayan, paketleyen, soğuk hava depolarında saklayan ve yurt dışına gönderen firmalardır. Bu zincirdeki dijital riskleri aşağıda ayrı bir bölümde anlatıyoruz.
Sebze ve meyve hali, komisyoncular
Mersin'deki sebze ve meyve hali ile komisyoncular, üreticiden alıcıya uzanan ticaretin merkezindedir. Elektronik hal kayıt sistemleri, künye bilgileri, üretici ve alıcı hesapları ve günlük yüksek hacimli ödemeler, bu işletmelerin dijital altyapısını oluşturur. Komisyoncuların genellikle küçük ekiplerle ve sınırlı BT desteğiyle çalışması, muhasebe ve ödeme bilgisayarlarının korunmasını ve e-posta ile mesajlaşma üzerinden yapılan ödeme taleplerinin doğrulanmasını ayrıca önemli kılar.
Enerji projeleri ve tedarikçileri
İldeki büyük enerji projelerine mühendislik, inşaat, ekipman ve hizmet sağlayan firmalar, son derece sıkı kalite ve güvenlik beklentileriyle karşılaşır. Bu tedarikçilere özgü konuları da aşağıda ayrıca ele alıyoruz.
Turizm işletmeleri
Kızkalesi, Silifke ve Anamur başta olmak üzere ilin sahil bölgelerindeki oteller ve turizm işletmeleri; rezervasyon sistemleri, otel yönetim yazılımları, misafir kablosuz ağları ve ödeme noktalarıyla çalışır. Misafir ağının işletme sistemlerinden ayrılması ve kart verisinin korunması bu işletmeler için öncelikli konulardır. Yaz sezonunun kısa ve yoğun olması, testin sezon öncesinde yapılmasını ve bulguların sezon başlamadan kapatılmasını özellikle önemli kılar.
Sağlık ve eğitim kurumları
Mersin'deki hastaneler ve üniversiteler, bölgesel hizmet veren büyük kurumlardır. Hasta bilgi sistemleri, öğrenci bilgi sistemleri ve kampüs ağları bu kurumlarda öncelikli test alanlarıdır. Çevre illerden gelen hastalar nedeniyle yüksek hacimli randevu ve sevk sistemleri de korunması gereken alanlar arasındadır.
Teknopark ve yazılım şirketleri
Mersin Üniversitesi Teknopark'ı ve şehirdeki teknoloji şirketleri, özellikle lojistik, tarım teknolojileri ve denizcilik yazılımları geliştirir. Bu alanda geliştirilen yazılımlar çoğu zaman doğrudan liman ve depo operasyonlarına bağlanır. Bu şirketlerin ürünleri müşterilerin operasyon sistemlerine bağlandığı için kendi güvenlikleri müşterilerinin güvenliğini de etkiler.
Şirketiniz hangi sektörde olursa olsun, test kapsamını bu senaryolara göre birlikte belirliyoruz. Önceliklerinizi ücretsiz ön görüşmede netleştirebiliriz.
Liman ve gümrük ekosisteminde dijital güven zinciri
Bir konteynerin limana gelişinden müşteriye teslimine kadar geçen süreçte onlarca dijital adım vardır: gemi acentesinin bildirimi, terminal sistemine kayıt, gümrük beyannamesi, ödemelerin onayı, tahliye izni ve kara taşımacısına teslim. Bu adımların her biri farklı bir şirketin sistemi üzerinden gerçekleşir ve her biri bir öncekine güvenir.
Bu güven zinciri, saldırganlar için cazip fırsatlar sunar:
Tahliye bilgilerinin ele geçirilmesi: Konteynerin limandan çıkışı için kullanılan teslim kodları, tahliye talimatları veya yetkilendirme bilgileri ele geçirilirse, yük gerçek sahibi yerine başkasına teslim edilebilir. Avrupa'da bir limanda, saldırganların liman ve nakliye şirketlerinin sistemlerine sızarak konteyner tahliye bilgilerini ele geçirdiği ve kaçakçılık amacıyla kullandığı bilinen bir olay yaşanmıştır. Bu olay, liman sistemlerinin yalnızca operasyonel değil, güvenlik ve kolluk açısından da kritik olduğunu göstermiştir.
Belge manipülasyonu: Fatura, konşimento ve menşe belgelerinin değiştirilmesi, gümrük vergisinden kaçınma, yasaklı ürünlerin geçirilmesi veya ödemenin yanlış hesaba yönlendirilmesi için kullanılabilir.
Sahte ödeme talimatları: Navlun, liman hizmetleri ve gümrük ödemelerinde sahte banka hesabı bildirimleri, lojistik sektöründe en sık yaşanan dolandırıcılık türlerindendir.
Zincirleme ihlal: Küçük bir nakliye firmasının veya gümrük müşavirinin ele geçirilen hesabı, büyük bir liman işletmesinin veya ithalatçının sistemlerine güvenilir bir kaynaktan erişim imkânı verebilir.
Bu riskler nedeniyle Mersin'deki lojistik ekosistemi için sızma testinde yalnızca şirketin kendi sistemlerine değil, iş ortaklarıyla kurulan bağlantılara da odaklanıyoruz:
Tahliye kodları, teslim talimatları ve yetkilendirme bilgilerinin nasıl üretildiği, iletildiği ve saklandığı
İş ortaklarına açılan portalların ve API'lerin kimlik doğrulaması ve yetki kontrolleri
Belge ve ödeme bilgisindeki değişikliklerin hangi onay adımlarından geçtiği
Gümrük sistemlerine bağlanan bilgisayarların ve elektronik imza cihazlarının korunması
Operasyon personelinin sahte talimat ve sahte müşteri senaryolarına karşı tutumu
Serbest bölge şirketlerinde güvenlik
Mersin Serbest Bölgesi'ndeki şirketler, birkaç açıdan kendine özgü güvenlik ihtiyaçlarına sahiptir.
Uluslararası merkezlerin beklentileri: Yabancı ortaklı şirketler, merkezlerinin güvenlik politikalarına ve düzenli denetimlerine uymak zorundadır. Bu denetimlerde güncel bir sızma testi raporu, bulguların kapatıldığını gösteren yeniden test sonucu ve raporun İngilizce olması sıkça istenir.
Hızla kurulan altyapılar: Serbest bölgede yeni faaliyete başlayan şirketlerin BT altyapısı genellikle hızla, bir hizmet firması tarafından ve çoğu zaman güvenlik değerlendirmesi yapılmadan kurulur. Bu altyapılarda varsayılan ayarlar, internete açık yönetim arayüzleri ve kapatılmamış uzaktan erişimler sık görülür.
Depolama ve stok sistemleri: Serbest bölgedeki antrepolar ve depolar, yüksek değerli ürünlerin stok kayıtlarını ve giriş çıkış bilgilerini tutar. Bu kayıtların değiştirilmesi, kaybolan ürünlerin fark edilmemesine yol açabilir.
Çok ülkeli yazışmalar: Farklı ülkelerdeki alıcı ve satıcılarla yapılan yazışmalar, sahte ödeme talimatı dolandırıcılığına açık bir ortam oluşturur.
Serbest bölge şirketleri için önerdiğimiz kapsam; internete açık sistemlerin dış ağ testini, depo ve stok sistemlerinin iç ağ testini, e-posta güvenliğinin değerlendirilmesini ve merkez ofisle kurulan bağlantıların incelenmesini içerir.
Narenciye ve yaş meyve ihracatında soğuk zincir güvenliği
Mersin'in narenciye, muz ve sebze ihracatı, zamanla yarışan bir iştir. Ürünler hasattan sonra hızla toplanır, paketlenir, soğuk hava depolarında doğru sıcaklıkta tutulur ve frigorifik araçlar ya da soğutmalı konteynerlerle yurt dışına gönderilir. Bu zincirdeki her adım giderek daha fazla dijital sisteme dayanıyor.
Tarım ihracatçılarında öne çıkan dijital riskler:
Soğuk hava deposu otomasyonu: Depo sıcaklık ve nem kontrol sistemlerinin internete açık olması veya zayıf parolalarla korunması; bir saldırganın sıcaklık ayarlarını değiştirerek tonlarca ürünün bozulmasına yol açabilmesi
Soğutmalı konteyner izleme: Konteynerlerin sıcaklık izleme platformlarına yetkisiz erişim ve alarm bildirimlerinin bastırılması
Paketleme ve etiketleme sistemleri: Ürün kalite, parti ve menşe bilgilerinin değiştirilmesi; ihracat belgeleriyle uyumsuzluk yaratılması
Sertifika ve izlenebilirlik kayıtları: İyi tarım uygulamaları ve gıda güvenliği sertifikalarıyla ilgili kayıtların ve laboratuvar analiz sonuçlarının bütünlüğü
İhracat ödemeleri: Yabancı alıcılarla yapılan yazışmalarda sahte banka hesabı bildirimleri
Soğuk zincir sistemlerinde test yaklaşımımız, depoların ve ürünlerin güvenliğini riske atmayacak şekilde pasif inceleme ve yapılandırma değerlendirmesine dayanır. Kontrol sistemlerinde ayar değiştirebilecek hiçbir işlem yapılmaz; yalnızca bu sistemlere kimlerin hangi yoldan erişebildiği değerlendirilir. Raporda, soğuk hava deposu otomasyonunun kurulumunu yapan firmanın uzaktan erişim yöntemini ve alarm bildirimlerinin kime, hangi kanaldan ulaştığını da ayrıca değerlendiriyoruz; çünkü bir saldırının ürün kaybına dönüşmeden fark edilmesi büyük ölçüde bu bildirimlerin çalışmasına bağlıdır.
Enerji projesi tedarikçileri için yüksek güvenlik beklentileri
Mersin'deki büyük enerji projelerine hizmet ve ürün sağlayan firmalar, standart ticari müşterilerden çok daha sıkı güvenlik beklentileriyle karşılaşır. Özellikle nükleer enerji sektörü, kalite güvencesi ve güvenlik konusunda dünyanın en sıkı düzenlenen alanlarından biridir. Bu sektörde tedarikçilerden; teknik dokümanların, mühendislik hesaplarının ve proje bilgilerinin gizliliğinin korunması, erişimlerin sıkı biçimde kontrol edilmesi ve bilgi güvenliğinin belgelenmesi beklenir.
Enerji projesi tedarikçileri için sızma testi şu soruların cevabını verir:
Proje dokümanlarının saklandığı sistemlere yalnızca yetkili kişiler mi erişebiliyor?
Ana yükleniciyle kurulan bağlantılar ve paylaşılan portallar güvenli mi?
Proje ekibinin bilgisayarları şirketin geri kalanından yeterince ayrılmış mı?
E-posta ve dosya paylaşımında gizli bilgilerin sızmasını önleyen kontroller çalışıyor mu?
Bu tür projelerde test kapsamı, test ekibinin hangi bilgilere erişebileceği ve raporun nasıl saklanacağı sözleşme aşamasında ayrıntılı olarak belirlenir.
Mersin'deki şirketleri ilgilendiren düzenlemeler
KVKK
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12. maddesi, kişisel veri işleyen her şirketten uygun teknik ve idari tedbirleri almasını ister. Lojistik firmalarındaki sürücü ve müşteri bilgilerinden otellerin misafir kayıtlarına kadar kişisel veri işleyen her işletme bu kapsamdadır.
Siber Güvenlik Kanunu ve kritik altyapı
2025 yılında yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu, ulaşım, enerji ve diğer kritik altyapı sektörlerinde siber güvenlik yükümlülüklerini genişletmiştir. Mersin'deki liman, lojistik ve enerji şirketleri bu sektörlerin doğrudan içindedir. Kritik altyapı işletmecileri için Bilgi ve İletişim Güvenliği Rehberi de ayrıntılı teknik tedbirler tanımlar.
Denizcilik düzenlemeleri
Uluslararası Denizcilik Örgütü (IMO), siber risklerin gemilerin emniyet yönetim sistemlerinde ele alınmasını beklemektedir. Gemi işletmecileri ve onlara hizmet veren acenteler, karadaki sistemlerin ve gemilerle veri alışverişinin güvenliğini bu çerçevede değerlendirmelidir. Liman tesislerinin fiziksel güvenlik planları da giderek daha fazla dijital sisteme dayandığı için siber güvenlikle birlikte ele alınmalıdır.
ISO 27001 ve uluslararası iş ortakları
ISO 27001 belgesi, uluslararası müşterilere ve iş ortaklarına güven vermenin önemli bir aracıdır. Teknik zafiyet yönetimi standardın kontrolleri arasındadır ve sızma testi raporları denetimlerde kanıt olarak kullanılır.
Mersin'de yapılan sızma testi türleri
Dış ağ testi: İnternetten erişilebilen web siteleri, müşteri ve iş ortağı portalları, e-posta altyapısı, VPN ve uzaktan erişim servisleri dışarıdan bir saldırgan gözüyle keşfedilip test edilir.
İç ağ testi: Ofis ağına girmiş bir saldırganın yetkisini nasıl yükseltebileceği; terminal, depo, gümrük ve finans sistemlerine ulaşıp ulaşamayacağı test edilir.
Portal ve API testi: Yük takip, tahliye, sipariş ve iş ortağı portalları ile sistem entegrasyonları yetkilendirme ve iş mantığı açısından incelenir.
Mobil uygulama testi: Sürücülerin, saha personelinin ve müşterilerin kullandığı uygulamaların veri saklama ve iletişim güvenliği test edilir.
Kablosuz ağ testi: Liman sahası, depo, soğuk hava deposu ve ofis kablosuz ağları ile el terminallerinin bağlantıları yerinde değerlendirilir.
Endüstriyel ve otomasyon sistemleri: Soğuk hava deposu otomasyonu, kapı ve kantar sistemleri ve saha ekipmanları, hizmeti etkilemeyecek pasif bir yaklaşımla değerlendirilir.
Sosyal mühendislik: Operasyon, muhasebe ve müşteri hizmetleri ekiplerinin sahte tahliye talimatı, sahte müşteri ve sahte ödeme talebi senaryolarına karşı tutumu ölçülür.
Olgunluk seviyesi yüksek büyük işletmeler için birden fazla saldırı yöntemini birleştiren ve savunma ekibinin tespit yeteneğini de ölçen Red Team operasyonları da planlıyoruz.
Secunnix ile sürecin işleyişi
Mersin'deki projelerimiz ücretsiz bir ön görüşmeyle başlar. Bu görüşmede şirketinizin lojistik zincirindeki yerini, tesislerinizi, kullandığınız sistemleri ve iş ortaklarınızla kurduğunuz bağlantıları konuşuruz. Ardından test edilecek sistemleri, yerinde ve uzaktan yapılacak çalışmaları ve takvimi içeren teklifi hazırlarız. Çalışma başlamadan önce yazılı yetkilendirme ve gizlilik sözleşmesi imzalanır; operasyonun yoğun olduğu saatler, dokunulmayacak sistemler ve acil durum iletişimi belirlenir.
Test sırasında dışarıdan görünen varlıklarınızdan başlayıp iş ortağı bağlantılarına ve iç sistemlerinize uzanan yolları inceleriz. Otomatik araçların bulduğu olası açıkları uzmanlarımız tek tek değerlendirir ve gerçekten kullanılabilir olanları kontrollü biçimde doğrular. Kritik bir açık bulduğumuzda raporu beklemeden sizi hemen bilgilendiririz.
Raporda her bulgu risk seviyesi, kanıtı ve düzeltme önerisiyle yer alır; yönetim için kısa bir özet ve gerekirse uluslararası iş ortakları için İngilizce bir özet hazırlarız. Rapor, ekibinizle birlikte yapılan bir toplantıda değerlendirilir. Düzeltmeler tamamlandığında kapatılan açıkları yeniden test eder, güncellenmiş raporu teslim ederiz.
Test süreleri
Kapsam | Tipik süre |
|---|---|
Müşteri veya iş ortağı portalı | 3 ile 7 iş günü |
Dış ağ (birkaç düzine IP adresi) | 3 ile 5 iş günü |
Lojistik firması veya gümrük müşaviri iç ağı | 3 ile 7 iş günü |
Soğuk hava deposu ve otomasyon değerlendirmesi | 3 ile 7 iş günü |
Liman işletmesi kapsamlı testi | 2 ile 4 hafta |
Çok lokasyonlu kurumsal test | 3 ile 6 hafta |
Raporlama genellikle testin bitiminden sonraki bir hafta içinde tamamlanır.
Sızma testi fiyatı neye göre değişir?
Fiyat; test edilecek sistem, portal ve lokasyon sayısı, otomasyon sistemlerinin kapsama dahil olup olmadığı, yerinde çalışma süresi, rapor dili ve yeniden test ihtiyacına göre belirlenir. Ön görüşmenin ardından şirketinize özel teklif hazırlıyoruz. Ayrıntılı bilgi için sızma testi fiyatı rehberimize göz atabilirsiniz. Çok lokasyonlu ve grup şirketi yapıları için kurumsal sızma testi hizmetimiz tek bir kapsam ve tek bir yönetim raporu sunar.
Mersin'deki şirketlerde sık görülen bulgular
Portallarda yetki hataları: Bir müşterinin veya iş ortağının başka müşterilerin yük, belge ve tahliye bilgilerine erişebilmesi
Paylaşılan hesaplar: Operasyon ekiplerinin ve iş ortaklarının ortak kullanıcı hesaplarıyla sistemlere bağlanması
İnternete açık otomasyon arayüzleri: Soğuk hava deposu kontrol panellerinin, kamera kayıt cihazlarının ve ağ cihazlarının internetten erişilebilir olması
Korunmayan e-imza cihazları: Gümrük işlemlerinde kullanılan elektronik imza cihazlarının sürekli takılı ve geniş erişimli bilgisayarlarda bulunması
Zayıf e-posta güvenliği: Sahte gönderici kontrollerinin eksikliği ve çok faktörlü kimlik doğrulamanın kullanılmaması
Düz ağ yapısı: Ofis, saha, depo ve misafir cihazlarının aynı ağda bulunması
Korunmayan yedekler: Yedeklerin ana ağdan erişilebilir olması
Bu bulguların çoğu, yetki yönetimi, e-posta güvenliği ve ağ ayrımına odaklanan bir iyileştirme planıyla kısa sürede giderilebilir.
Neden Secunnix?
Deneyim: Secunnix'in kurucu ekibi 2006'dan bu yana siber güvenlik alanında çalışıyor ve 2013–2014 TÜBİTAK Siber Güvenlik Yarışması'nı birincilikle tamamladı. 200'den fazla proje ve 50'den fazla kurumsal müşteri deneyimine sahibiz.
Lojistik zincirine bütüncül bakış: Yalnızca şirketinizin sistemlerini değil, iş ortaklarıyla kurduğunuz bağlantıları ve yük, belge ve ödeme süreçlerini de test ediyoruz.
Uluslararası denetime hazır rapor: OWASP, PTES, NIST ve TS 13638 uyumlu testlerimizin raporları ISO 27001, KVKK ve uluslararası iş ortağı denetimlerinde kullanılabilir; gerekirse İngilizce hazırlanır.
Operasyona saygılı yöntem: Liman, depo ve soğuk zincir sistemlerinde operasyonu etkilemeyen, pasif inceleme ve kontrollü testlere dayanan bir yöntem izliyoruz.
Yeniden test dahil: Düzeltilen açıkları yeniden test ederek kapatıldığını doğruluyoruz.
Sürekli koruma: Raporun ardından düzenli zafiyet taraması, 7/24 SOC hizmeti ve fidye yazılımı saldırılarına karşı acil müdahale desteğiyle güvenliğinizi sürekli izleyebilirsiniz.
Ön görüşmeye hazırlık listesi
Testin amacı: iş ortağı talebi, merkez denetimi, yaşanmış bir olay, ISO 27001 veya genel değerlendirme
Ofis, depo, soğuk hava deposu ve saha lokasyonlarının sayısı
Müşteri ve iş ortaklarına açık portallar ve sistem entegrasyonları
Gümrük ve liman sistemlerine bağlantı yöntemleri
Otomasyon sistemlerinin kapsama dahil olup olmayacağı
Rapor dili ve uluslararası iş ortaklarının özel beklentileri
Önceki sızma testi raporları ve bulguların durumu
Mersin'de sızma testi; liman işletmelerinin operasyon sistemleri, lojistik ve gümrük ekosistemindeki güven zinciri, serbest bölge şirketlerinin uluslararası beklentileri, tarım ihracatçılarının soğuk zincir sistemleri ve enerji projesi tedarikçilerinin yüksek gizlilik gereksinimleri göz önünde bulundurularak planlanmalıdır. Tahliye ve belge süreçlerinin korunması, iş ortaklarına açılan portalların yetki kontrollerinin doğrulanması, soğuk zincir sistemlerine erişimin sınırlandırılması ve e-posta güvenliğinin güçlendirilmesi Mersin'e özgü önceliklerdir. Kara taşımacılığı filolarında araç takip platformlarının ve hal ile komisyoncu işletmelerinde ödeme süreçlerinin korunması da Mersin'in ticaret yapısından doğan özel ihtiyaçlardır. Testin değeri, bulguların kapatılması ve yeniden testle doğrulanmasıyla ortaya çıkar.
Mersin'deki şirketiniz için sızma testi planlamak isterseniz ücretsiz ön görüşmeyle başlayalım. İletişim sayfamızdan bize yazabilir, 0850 304 57 61 numaralı hattımızı arayabilir veya sızma testi hizmetimizi inceleyebilirsiniz. Mersin'deki diğer siber güvenlik ihtiyaçlarınız için Mersin siber güvenlik danışmanlığı yazımıza da göz atabilirsiniz.
Sık Sorulan Sorular
8 soruda en çok merak edilenler
Secunnix Mersin'de yerinde sızma testi yapıyor mu?
Evet. Web, portal ve dış ağ testlerini uzaktan yürütüyoruz. Liman sahası, depo, soğuk hava deposu ve ofis ağları için Mersin'deki tesislerinizde planlı olarak yerinde çalışıyor ya da güvenli bir test cihazıyla uzaktan test yapıyoruz.
Sızma testi için nasıl teklif alabilirim?
Ücretsiz bir ön görüşmeyle başlıyoruz. Tesislerinizi, sistemlerinizi ve iş ortaklarınızla bağlantılarınızı dinledikten sonra size özel kapsam ve teklif hazırlıyoruz. İletişim sayfamızdan yazabilir veya 0850 304 57 61 numaralı hattımızı arayabilirsiniz.
Lojistik firmamız için en kritik test alanı nedir?
Çoğu lojistik firması için en kritik alanlar müşteri ve iş ortağı portallarındaki yetki kontrolleri, tahliye ve teslim talimatlarının güvenliği, e-posta güvenliği ve ofis ağından operasyon sistemlerine uzanan yollardır. Bu alanlar hem yük kaybı ve dolandırıcılık hem de fidye yazılımı riskini doğrudan etkiler.
Soğuk hava depolarımızın otomasyon sistemleri test sırasında etkilenir mi?
Hayır. Otomasyon sistemlerinde sıcaklık veya ayar değiştirebilecek hiçbir işlem yapmıyoruz. Değerlendirmemiz pasif inceleme ve yapılandırma analizine dayanır; bu sistemlere kimlerin, hangi yoldan erişebildiğini ve internete açık olup olmadıklarını ortaya koyar.
Gümrük müşavirliği firmasıyız; neden sızma testi yaptırmalıyız?
Firmanız, müşterilerinizin ticari belgelerine ve gümrük sistemlerine erişim yetkilerine sahip olduğu için saldırganlar açısından değerli bir hedeftir. Ele geçirilen bir hesap veya elektronik imza cihazı, müşterileriniz adına işlem yapılmasına ya da belgelerin değiştirilmesine yol açabilir. Sızma testi, bu yetkilerin ne kadar korunduğunu ve bir saldırganın nereye kadar ilerleyebileceğini gösterir.
Serbest bölgedeki şirketimizin merkezi İngilizce rapor istiyor; mümkün mü?
Evet. Raporlarımızı gerektiğinde İngilizce hazırlıyor, bulguları uluslararası kabul görmüş CVSS puanlarıyla sunuyoruz. Merkezinizin özel bir rapor formatı veya risk sınıflandırması varsa bulguları buna eşleştirebiliyoruz.
Enerji projesine tedarikçiyiz; testin gizliliği nasıl sağlanır?
Her proje öncesinde yazılı yetkilendirme ve gizlilik sözleşmesi imzalanır. Test ekibinin hangi bilgilere erişebileceği, test verilerinin nerede ve ne kadar süre saklanacağı, raporun nasıl teslim edileceği ve imha koşulları projenin gizlilik gereksinimlerine göre ayrıntılı olarak belirlenir.
Sızma testi ne sıklıkla yapılmalı?
Genel öneri yılda en az bir kez ve büyük değişikliklerden sonradır. Yeni bir terminal sistemi, yeni bir iş ortağı entegrasyonu, yeni bir depo ya da bulut geçişi yeni açıklar doğurabilir. İş ortağı portalları için arada düzenli zafiyet taraması yapılması önerilir.
Profesyonel siber güvenlik danışmanlığı
Kurumunuza özel tehdit analizi, uyumluluk ve sızma testi planı için uzman ekibimizle görüşün.